Panoramica di Immersive Security
- Tipo non definito
Questo documento mostra come funziona la sicurezza immersiva dal punto di vista di un cliente, di un responsabile della sicurezza o dell'amministratore della piattaforma.
Spiega:
- come utenti e organizzazioni siano isolati;
- come viene concesso o vietato l'accesso;
- quali ruoli amministrativi esistono;
- come funzionano i diritti e le quote automatiche;
- come garantire coerenza e tracciamento.
Le informazioni per sviluppatori e integratori sono raggruppate in Web Front, API e strumenti di sicurezza.
Principi generali
La sicurezza immersiva si basa su alcuni principi semplici:
- Qualsiasi utente viene identificato prima di accedere a una risorsa protetta;
- Gli utenti sono legati a un'organizzazione.
- L'accesso può essere concesso direttamente o tramite gruppi.
- un divieto esplicito ha la precedenza su un'autorizzazione;
- In assenza di autorizzazione, l'accesso viene negato;
- I diritti amministrativi e i diritti commerciali sono separati.
- I cambiamenti di sicurezza sono persistenti e condivisi tra diverse istanze del server.
- Le transazioni sensibili sono rintracciabili.
Lettura del modello concettuale
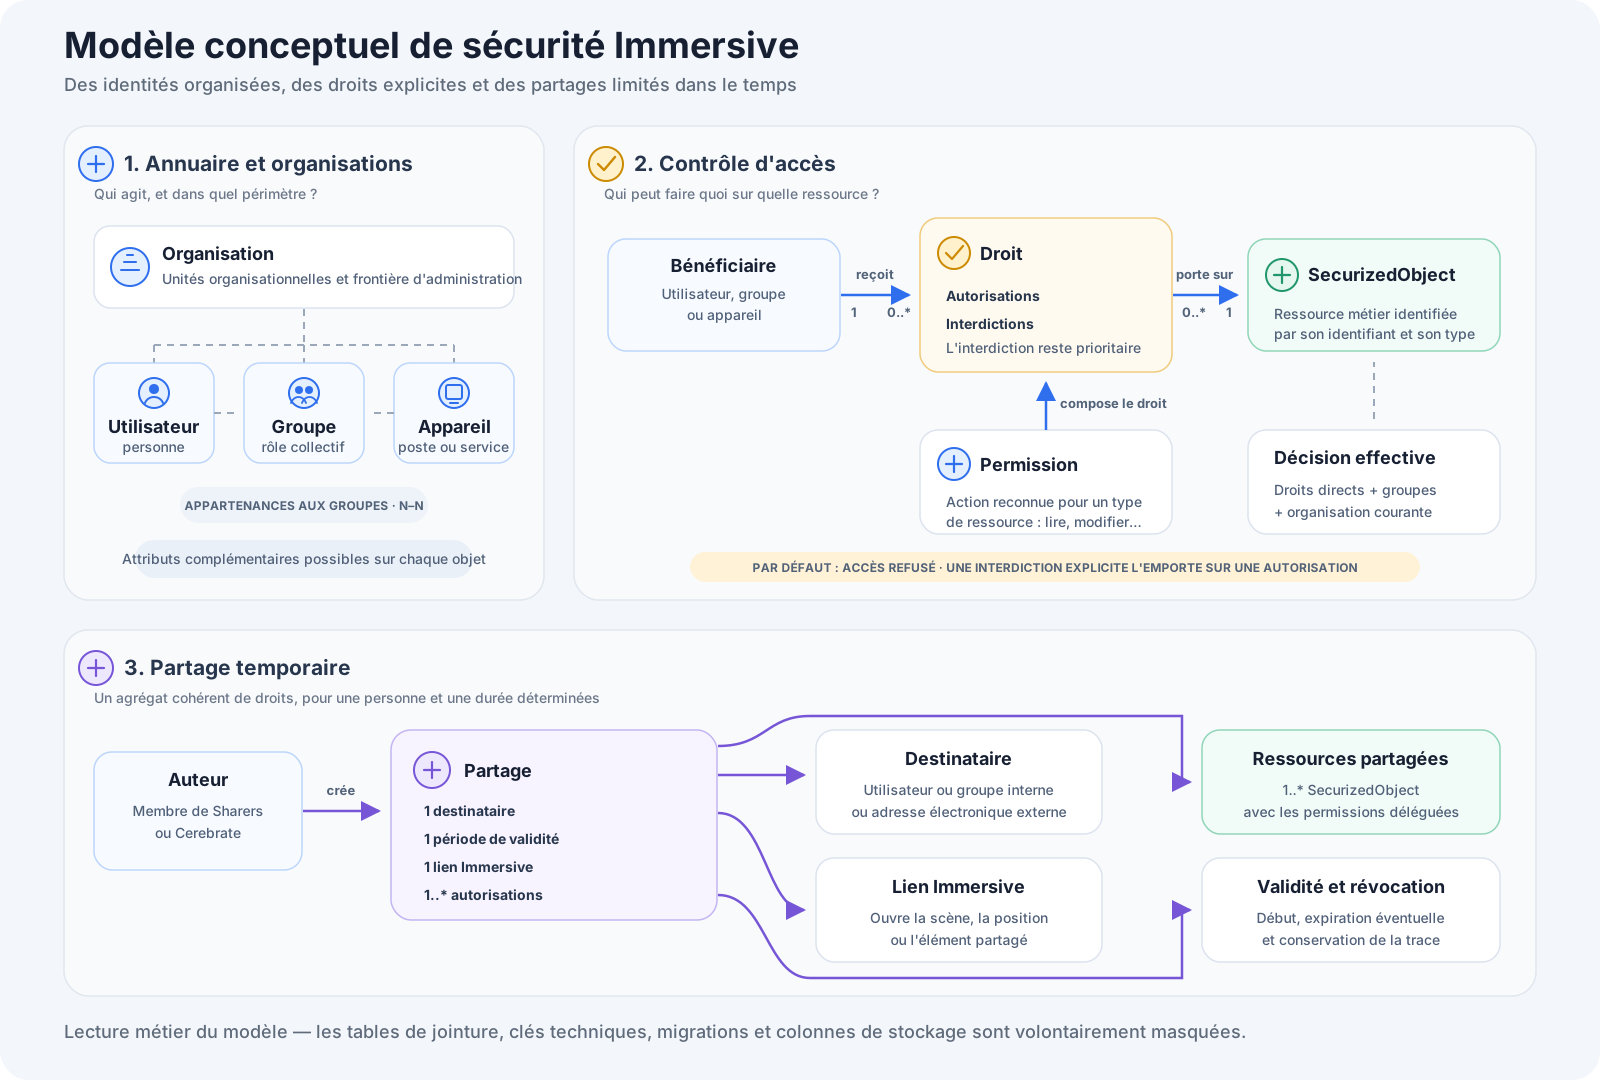
Il modello si legge in tre insiemi:
- La directory definisce gli attori — utenti, gruppi e dispositivi — così come la loro organizzazione e le loro appartenenze.
- Controllo degli accessi collega un beneficiario a un
SecurizedObjecttramite un diritto. I permessi forniscono il vocabolario delle azioni che possono essere permesse o proibite. - Condivisione temporanea raggruppa più permessi attorno a un destinatario, un periodo di validità e un collegamento Immersivo.
Lo schema è intenzionalmente concettuale. Le tabelle di unione, le chiavi tecniche, le informazioni sulla migrazione e i dettagli di archiviazione non appaiono nello schema: materializzano il modello ma non sono attori aziendali aggiuntivi.
Identità e directory di sicurezza
Immersive utilizza una directory di sicurezza strutturata. Essa contiene:
| Elemento | Funzione |
|---|---|
| Utente | Rappresenta una persona che può autenticare e utilizzare Immersive |
| Gruppo | Riunisce più utenti, dispositivi o altri gruppi per applicare gli stessi diritti a loro |
| Unità organizzativa | Organizza account e gruppi, inclusi i dati per organizzazione cliente |
| Dispositivo | Rappresenta una posizione, un programma o un processo automatizzato |
Un utente può appartenere a più di un gruppo. I gruppi possono anche essere annidati: un diritto assegnato a un gruppo genitore avvantaggia i membri dei suoi sottogruppi.
Account, iscrizioni e diritti sono preservati in modo permanente. Non dipendono dalla sessione aperta nel browser.
Separazione delle organizzazioni
Ogni organizzazione ha la propria area di amministrazione. In particolare, ha:
- i suoi utilizzatori;
- i suoi gruppi;
- il suo apparato;
- i suoi amministratori;
- I suoi utenti possono creare condivisioni.
L'organizzazione attuale determina l'ambito entro cui l'utente visualizza i dati ed esegue le operazioni. Un'organizzazione non può amministrare utenti, gruppi o risorse in un'altra organizzazione.
Il cambiamento di organizzazione non crea una nuova identità: modifica il contesto lavorativo dell'utente mantenendo i suoi diritti specifici per ciascuna organizzazione.
Utenti e ruoli principali
Cervello
Il racconto Cervello è l'account complessivo di recupero e monitoraggio della piattaforma.
Può intervenire su tutte le organizzazioni e le risorse senza dover ricevere ogni diritto individualmente. Il suo utilizzo deve rimanere riservato a operazioni eccezionali di installazione, recupero e amministrazione globale.
Amministratori della piattaforma
Gli amministratori della piattaforma possono gestire gli elementi di installazione comuni, creare o amministrare organizzazioni e intervenire nella configurazione complessiva in base alle responsabilità assegnate.
Amministratori di un'organizzazione
Gli amministratori di un'organizzazione gestiscono il proprio ambito:
- utenti e gruppi all'interno dell'organizzazione;
- appartenenza a gruppi;
- Garantire la sicurezza delle risorse dell'organizzazione;
- permessi assegnati a queste risorse.
Non hanno automaticamente diritti su altre organizzazioni.
Utenti
Gli utenti accedono a funzionalità e risorse per le quali hanno il permesso diretto o ereditato da un gruppo.
Condividetori
Il gruppo Condividetori Identifica gli utenti autorizzati a creare condivisioni. L'appartenenza a questo gruppo consente di utilizzare la funzione di condivisione, ma non consente di condividere una risorsa a cui l'utente non ha i diritti necessari.
Risorse protette
Immersive può proteggere i suoi oggetti aziendali individualmente, inclusi:
- mappe;
- equipaggiamento;
- spazi di lavoro;
- l'ambito della supervisione;
- Altri oggetti dichiarati come sicuri dai moduli installati.
Due oggetti di tipi diversi possono avere lo stesso numero interno senza condividere i loro diritti. Il tipo della risorsa fa sempre parte della sua identità di sicurezza.
Quindi, in ambito sicurezza, un oggetto sicuro è l'associazione di un identificatore e di un identificatore di tipo di oggetto.
Permessi e diritti
A Permesso descrive un'azione disponibile su un tipo di risorsa. A seconda dei moduli installati, questo può includere la visualizzazione, la modifica, l'amministrazione o l'esecuzione di un'azione aziendale.
A Diritto Partner:
- Un utente, un gruppo o un dispositivo.
- una risorsa specifica;
- uno o più permessi autorizzati o proibiti.
I permessi disponibili sono definiti da Immersive e dai moduli distribuiti. L'interfaccia di amministrazione presenta solo quelli applicabili al tipo di risorsa in questione.
Calcolo dell'accesso
Quando un utente tenta di accedere a una risorsa, Immersive considera:
- i suoi diritti diretti;
- i diritti di tutti i suoi gruppi, inclusi i gruppi annidati;
- eventuali divieti;
- la sua attuale organizzazione;
- regole speciali per gli amministratori globali.
La decisione segue la seguente regola:
- un divieto applicabile comporta un rifiuto;
- altrimenti, un'autorizzazione applicabile consente l'accesso;
- altrimenti, l'accesso viene negato.
Questa priorità data ai divieti permette, ad esempio, di consentire un gruppo in modo ampio rimuovendo esplicitamente il permesso da un particolare sottogruppo o utente.
Cessione e modifica dei diritti
Una persona può amministrare i diritti di una risorsa solo se ha l'autorità necessaria nell'organizzazione interessata.
Quando si effettua una modifica, i controlli immersivi, tra le altre cose:
- l'identità dell'autore;
- la sua attuale organizzazione;
- la sua capacità di amministrare la risorsa;
- l'appartenenza del beneficiario all'organizzazione;
- la validità dei permessi scelti;
- Protezione degli account e dei gruppi di sistema.
Le modifiche vengono applicate come un'unica operazione: vengono completamente salvate o completamente annullate in caso di errore.
Tariffe automatiche
Immersive può assegnare automaticamente determinati diritti durante la creazione di un asset.
Questo meccanismo rende possibile in particolare:
- conferire i diritti prescritti ai direttori dell'organizzazione;
- Applicare le politiche standard di sicurezza aziendale.
- Associa i gruppi aziendali con permessi specifici.
- per garantire un comportamento omogeneo tra i diversi tipi di risorse.
I diritti automatici vengono aggiunti senza rimuovere i diritti espliciti già presenti. Essi impediscono la creazione di una nuova tessera, una nuova attrezzatura, un nuovo spazio di lavoro o un nuovo ambito di supervisione senza i permessi attesi.
Gli strumenti di audit rendono possibile confrontare i diritti presenti con quelli normalmente attesi e, se necessario, riportare le risorse in conformità.
Autenticazione e protezione dell'account
L'accesso a Immersive richiede un'autenticazione valida. A seconda dell'applicazione utilizzata, l'identità può essere mantenuta nel browser o trasmessa tramite un token sicuro.
La protezione dell'account include:
- Archiviazione sicura delle password.
- Modernizzazione automatica dei formati di password legacy al momento dell'accesso riuscito.
- Conteggio dei fallimenti di autenticazione
- una chiusa temporanea dopo diversi guasti consecutivi;
- un ritardo progressivo per rallentare i tentativi ripetuti;
- Considerazione di conti disattivati o scaduti.
- la possibilità di invalidare le vecchie autenticazioni.
L'account Cerebrate deve avere una password che rispetti la policy di sicurezza imposta durante l'installazione.
Operazione multi-istanze
Immersive può essere distribuito su più istanze server dietro un bilanciatore di carico (load balancer).
Account, gruppi e diritti sono memorizzati in una fonte comune. Quando un'istanza modifica la sicurezza:
- il cambiamento è registrato in modo permanente;
- l'ente che ha condotto l'operazione aggiorna immediatamente la propria visione dei diritti;
- Altre istanze vengono notificate che è disponibile una nuova versione di sicurezza.
- A loro volta, aggiornano le loro informazioni.
Questo garantisce che i diritti non dipendono dall'istanza che ha elaborato la richiesta. Pertanto, un utente non dovrebbe ottenere un risultato diverso dopo essere stato indirizzato a un altro server.
Può esserci un leggero ritardo nella propagazione tra il momento in cui una modifica viene salvata e quella che viene osservata da tutte le istanze. Strumenti di amministrazione avanzati permettono di controllare questo meccanismo in un ambiente multi-istanze.
Condivisione temporanea
La condivisione viene utilizzata per dare al destinatario un accesso limitato a un insieme costante di risorse per un periodo di tempo specificato.
Una condivisione include:
- un destinatario interno o un indirizzo email esterno;
- una data di inizio;
- una possibile data di fine;
- Una o più risorse e permessi.
- Un link Immersive che apre il contenuto condiviso.
Lo stesso link può essere per un utente interno o esterno. Un link può esistere anche senza condividere: in questo caso, l'utente deve già avere i diritti necessari per aprire il contenuto.
Condizioni per la creazione
Per creare una condivisione, l'utente deve:
- appartengono al gruppo Condividetori la sua organizzazione;
- possedere i permessi che desidera delegare personalmente;
- Seleziona un beneficiario interno o un indirizzo email esterno valido.
- Associa la condivisione a un link Immersive esistente.
Cerebrate può creare una condivisione senza appartenere al gruppo degli Sharers e senza prima ricevere i permessi corrispondenti.
Condivisione di un oggetto posizionato
La condivisione di un elemento visibile in una scena può richiedere più permessi. Ad esempio, la condivisione delle apparecchiature può richiedere l'accesso a:
- equipaggiamento;
- al suo menù;
- l'ambito di supervisione che lo contiene.
L'applicazione che ha generato la condivisione compila questa lista in base al contesto. Questa regola si applica anche a istanze di servizio, posizioni, zone, template e altri oggetti posizionabili.
Durata, revoca e destinatari esterni
Un'azione può iniziare immediatamente o in una data futura. Può avere una data di scadenza o rimanere valida fino alla revoca.
La revoca interrompe l'accesso condiviso senza cancellare la sua cronologia. Per un destinatario esterno, il segreto che consente l'accesso alla condivisione è presentato solo in testo semplice al momento della creazione e non viene mantenuto così com'è dal server.
Tracciabilità e audit
Le operazioni di sicurezza importanti vengono registrate per facilitare l'amministrazione e l'indagine.
A seconda dell'operazione, la traccia può includere:
- l'autore;
- organizzazione;
- la risorsa e il beneficiario interessati;
- autorizzazioni prima e dopo la modifica;
- la data e la fonte della transazione;
- la creazione o revoca di una quota.
Gli strumenti di sicurezza rendono possibile:
- Cerca diritti incoerenti o duplicati.
- identificare i beneficiari che sono diventati irrintracciabili;
- Confronta i diritti presenti con le regole automatiche previste.
- correggere le discrepanze rilevate;
- Spiega perché un utente è consentito o negato su una risorsa.
- Controlla la propagazione dei cambiamenti tra più istanze.
L'accesso a questi strumenti è riservato agli amministratori autorizzati.
Responsabilità amministrative
Per mantenere un livello costante di sicurezza, si consiglia di:
- Assegnare diritti a gruppi invece che a molti utenti individuali.
- limitare l'uso di Cerebrate a operazioni eccezionali;
- Revisionare regolarmente i membri dei gruppi Amministratori e Parte-Seggiatori.
- Usa divieti espliciti con cautela, poiché hanno la precedenza.
- Stabilisci una data di fine per le quote temporanee quando possibile.
- revocare le partizioni diventate inutili;
- Periodicamente esegui strumenti di audit e correggi le anomalie segnalate.
- Verifica la propagazione dei diritti dopo un cambiamento significativo in un ambiente multi-istanze.
- Conservare i log di sicurezza secondo la politica di conservazione dell'organizzazione.
Ambito e disponibilità delle funzioni
I permessi disponibili, i tipi di risorse protette e alcune funzionalità di condivisione dipendono dalla versione di Immersive e dai moduli installati.
La presenza di una risorsa nell'interfaccia non significa che sia accessibile: l'utente deve sempre avere il permesso corrispondente. Al contrario, un collegamento a una risorsa non sostituisce mai il controllo dei diritti.
Per le procedure di integrazione, l'uso delle interfacce di amministrazione e la descrizione degli strumenti tecnici, consulta Web Front, API e strumenti di sicurezza.