Assegnare automaticamente i diritti con i gruppi di permessi
- Tipo non definito
Questo documento spiega la convenzione di denominazione per i gruppi di permesso e come questi gruppi ricevano automaticamente i diritti di proteggere gli oggetti.
1. Principio
Per ogni permesso di un tipo di oggetto sicuro, RestFrontage può cercare un gruppo con un nome convenzionale. Se quel gruppo esiste nell'organizzazione dell'oggetto, gli viene assegnato un diritto al momento della creazione dell'oggetto.
La formula di denominazione è:
<Permission.Name><NomTechniqueDuType>
I due valori sono concatenati così come sono. Il server non aggiunge spazi, trattini o altri separatori.
| Permesso Nome | Tipo tecnico | Gruppo cercato |
|---|---|---|
Read |
Map |
ReadMap |
See |
Workspace |
SeeWorkspace |
Read |
Equipment |
ReadEquipment |
Folder Read |
Folder |
Folder ReadFolder |
Folder FullControl |
Folder |
Folder FullControlFolder |
Il server utilizza la proprietà tecnica Permission.Name, e non l'etichetta tradotta mostrata all'utente, l'identificatore numerico del permesso, o il suo Flag.
Per maggiori informazioni sui permessi e su come funzionano, consulta il documento Permessi e diritti sugli oggetti protetti
2. Posizione prevista del gruppo
Il gruppo deve essere direttamente all'interno dell'unità organizzativa Gruppi Il sottodominio di sicurezza associato all'organizzazione dell'oggetto.
Il suo Nome Distinto è costruito così:
RN=<Permission.Name><NomTechniqueDuType>, OU=Groups, <DistinguishedNameDuSousDomaine>
Per una mappa dell'organizzazione Paris, il cui sottodominio è OU=Paris, DC=Immersive, il gruppo di lettura atteso è, ad esempio:
RN=ReadMap, OU=Groups, OU=Paris, DC=Immersive
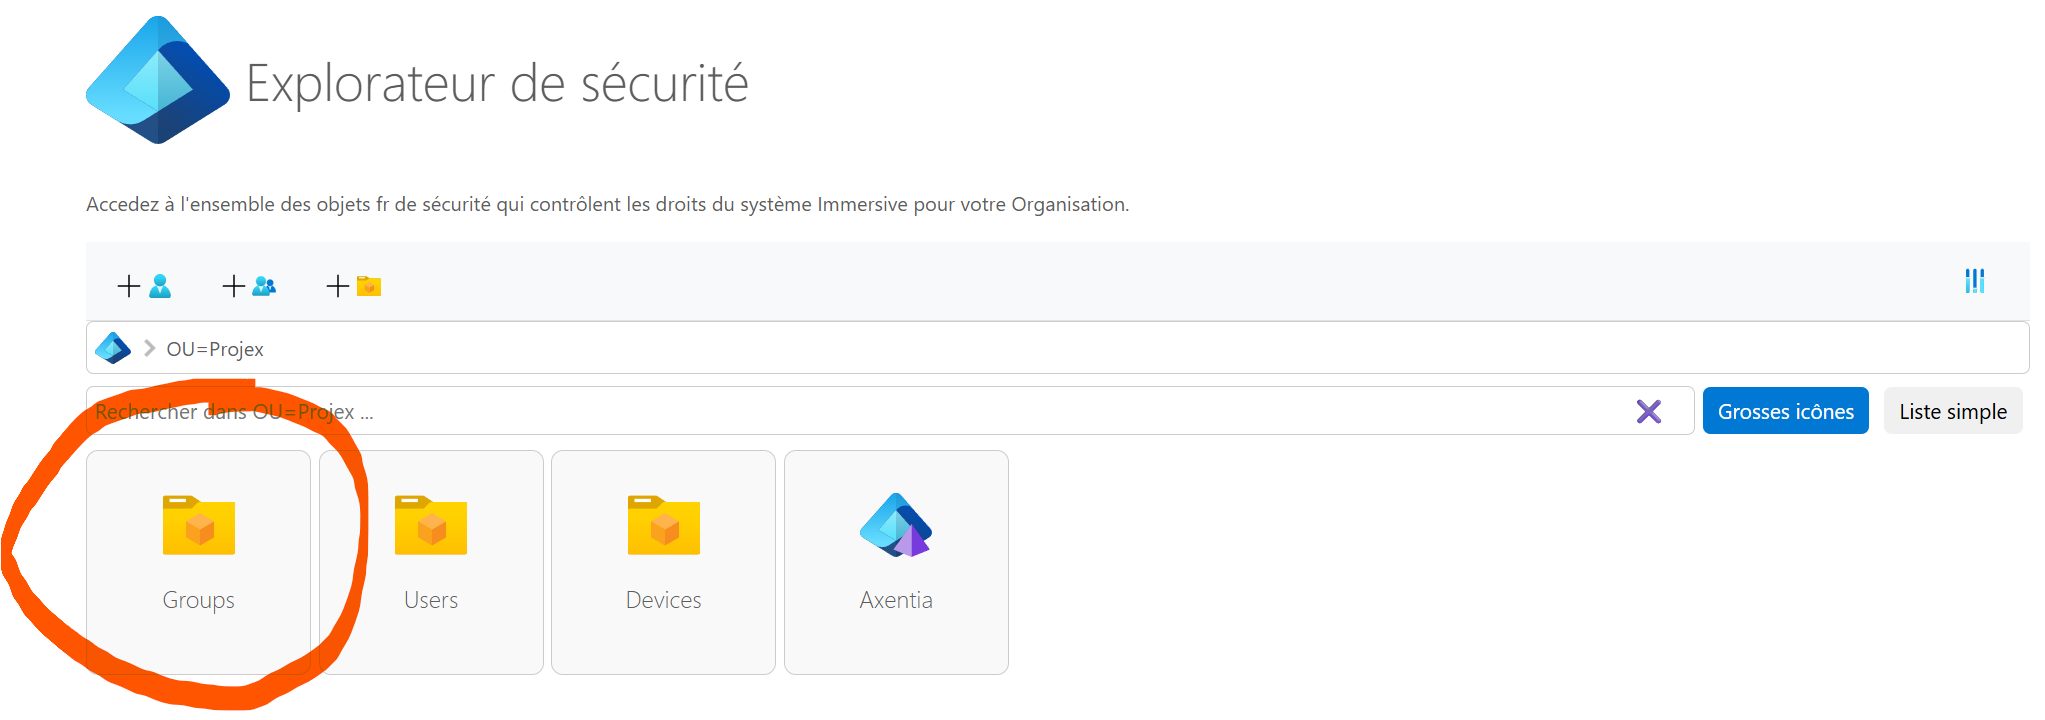
Un gruppo con lo stesso nome in un'altra organizzazione o unità non è il gruppo che stai cercando per questo oggetto.
3. Cosa viene effettivamente attribuito
Il gruppo non viene aggiunto come membro dell'oggetto aziendale. RestFrontage crea o completa un Right, cioè, una linea di diritto che collega tre elementi:
Elemento del Right |
Valore |
|---|---|
| Beneficiario | L'ID del gruppo di permessi. |
| Oggetto sicuro | L'identificatore dell'oggetto creato. |
| Tipo sicuro | L'identificatore di tipo dell'oggetto. |
| Autorizzazione | Flag di permessi aggiunti a AuthorizedFlags. |
| Rifiuto | Nessun rifiuto aggiunto da questo accordo. |
Se esiste già un diritto per quel gruppo e scopo, il Flag del permesso viene unito con i permessi esistenti. Altri permessi garantiti dallo stesso diritto sono conservati.
Questo accordo produce solo autorizzazioni. Per produrre automaticamente un rifiuto, devi istituire automaticamente uno stato di diritto con effetto Rifiuti.
4. Applicazione durante la creazione
Quando un oggetto viene creato tramite una scansione collegata al meccanismo di sicurezza, RestFrontage fa quanto segue:
- Salva l'oggetto di business.
- Determina il tipo sicuro e il nome tecnico.
- Trova l'organizzazione e il suo sottodominio di sicurezza.
- Carica tutti i permessi di questo tipo.
- Costruisci il nome del gruppo atteso per ogni permesso.
- ignorare gruppi che non esistono;
- creare o integrare i diritti dei gruppi ritrovati;
- Salva le modifiche di sicurezza e aggiorna il dominio e le cache interessate.
Tutte le autorizzazioni valide di quel tipo vengono esaminate. Se esistono più di un gruppo convenzionale, a ciascuno viene concesso il corrispondente diritto sul nuovo oggetto.
Lo stesso calcolo si applica anche alle regole configurate in Tariffe automatiche. I diritti generati dalle regole e quelli generati dai gruppi del trattato sono uniti per ogni beneficiario.
4.1 Creazione da parte di controller sicuri OData
La facciata OData di un oggetto sicuro attiva il calcolo dopo che il nuovo oggetto è stato salvato.
Questo meccanismo è utilizzato in particolare dai percorsi sicuri di carte, attrezzature, spazi di lavoro, cartelle e scope di supervisione, che sono oggetti sicuri di base.
4.2 Creazione di una cartella in Esplora
Creare una cartella da Esplora richiede esplicitamente lo stesso calcolo. La cartella deve essere associata a un'organizzazione che corrisponde a un sottodominio di sicurezza attivo.
5. Requisiti
Il diritto convenzionale è prodotto solo se sono soddisfatte tutte le seguenti condizioni:
- Il tipo dell'oggetto è riconosciuto come tipo sicuro dal percorso utilizzato.
- Almeno un permesso esiste per questo tipo nel
Domaincarichi; - Il permesso ha un nome non vuoto e un
FlagDiverso da0; - L'organizzazione dell'oggetto rende possibile trovare un sottodominio di sicurezza;
- Il gruppo esiste in
OU=Groupsdi questo sottodominio con il nome atteso; - Il percorso di authoring chiama il risolver automatico dei diritti.
La semplice presenza del gruppo non avvia un'elaborazione globale di tutti gli oggetti del tipo. Il meccanismo viene eseguito quando viene eseguita una creazione plugata o una regolarizzazione richiesta agli strumenti di sicurezza.
6. Elementi esistenti
La creazione di un gruppo di permessi non è retroattiva. Gli oggetti che esistevano prima del gruppo non ricevono automaticamente il suo diritto.
Per affrontare quello esistente:
- Open Sicurezza, allora Strumenti di sicurezza ;
- Open Diritti automatici degli oggetti esistenti ;
- Seleziona il tipo di oggetto e, se necessario, l'organizzazione.
- avviare l'audit;
- Controllo degli oggetti marchiati Incompleto ;
- Utilizzo Regolarizzazione oppure Regolarizzare la selezione.
L'audit utilizza lo stesso tipo di nome tecnico, permessi, gruppi convenzionali e regole di autorizzazione automatica come percorso di creazione.
La regolarizzazione aggiunge o integra i diritti attesi. Non elimina i diritti aggiuntivi già presenti.
7. Esempio con una mappa
Configurazione:
| Informazioni | Valore |
|---|---|
| Tipo sicuro | Map, identificatore 15 |
| Permesso Nome | Read |
| Bandiera | 1 |
| Organizzazione | Paris |
| Gruppo | RN=ReadMap, OU=Groups, OU=Paris, DC=Immersive |
Quando il controller sicuro crea una nuova mappa dell'organizzazione di Parigi:
- RestFrontage costruisce il nome
ReadMap; - trovò questo gruppo nel sottodominio di Parigi;
- Crea un
Righttra il gruppo e la nuova mappa; - Aggiunge la maschera
1inAuthorizedFlags.
Un utente che è membro di ReadMap, direttamente o tramite un altro gruppo, può quindi beneficiare di questa autorizzazione sulla carta.
8. Esempio con una cartella
I nomi storici dei permessi delle cartelle contengono già la parola Folder. Il nome tecnico del tipo viene comunque aggiunto una seconda volta dalla convenzione.
| Permission.Name | Tipo tecnico | Gruppo previsto |
|---|---|---|
Folder See |
Folder |
Folder SeeFolder |
Folder Read |
Folder |
Folder ReadFolder |
Folder Modify |
Folder |
Folder ModifyFolder |
Folder Write |
Folder |
Folder WriteFolder |
Folder FullControl |
Folder |
Folder FullControlFolder |
Questi nomi possono sembrare ridondanti, ma corrispondono esattamente al calcolo attuale. Ad esempio, crea un gruppo ReadFolder non sostituisce Folder ReadFolder.
9. Rinominare un permesso
Il nome del gruppo viene ricalcolato dal valore attuale di Permission.Name. Rinominare un permesso modifica quindi immediatamente il gruppo che stai cercando per le prossime creazioni e per i prossimi audit.
Il rinominare non rimuove automaticamente i diritti già registrati presso il vecchio gruppo. Prima di rinominare un permesso:
- determinare il nuovo nome convenzionale;
- Crea o rinomina i gruppi necessari in ogni organizzazione.
- controllare i loro membri;
- Avvia l'audit degli oggetti esistenti.
- Controlla separatamente i vecchi diritti che sono diventati inutili prima di qualsiasi cancellazione.
10. Cosa il meccanismo non fa
L'accordo di gruppo non prevede automaticamente quanto segue:
- Crea il gruppo mancante.
- Aggiungi utenti al gruppo.
- Elabora immediatamente tutti gli oggetti esistenti quando il gruppo viene creato.
- Proteggi un oggetto creato da un viaggio che non attiva diritti automatici.
- Crea un diniego di accesso.
- Rimuovere i vecchi diritti quando un gruppo o un permesso viene rinominato o cancellato.
11. Risoluzione dei problemi
| Sintomo | Audit |
|---|---|
| Il gruppo esiste ma non vengono creati diritti | Controlla il nome esatto, la posizione in OU=Groups, l'organizzazione dell'oggetto, il nome tecnico del tipo e il percorso di creazione. |
Il gruppo ReadMap Lavora in un'organizzazione ma non in un'altra |
Ogni sottodominio deve avere il proprio gruppo sotto la propria unità Groups. |
| Gli oggetti nuovi vanno bene ma quelli vecchi no | Lancio dell'audit e poi la regolarizzazione dei diritti automatici. |
| Il diritto esiste, ma l'utente rimane negato | Controlla l'appartenenza ai gruppi, gruppi annidati, qualsiasi DeniedFlags e il permesso effettivamente testato dal corso. |
| Il funzionamento cambia dopo aver rinominato un permesso | Ricalcola il nome con il nuovo valore di Permission.Name, quindi regolarizzare quella esistente. |
| Un gruppo di cartelle con un nome semplificato non viene riconosciuto | Usa il nome completo, ad esempio Folder ReadFolder. |
12. Lista di controllo per la Messa in Servizio
- Il tipo tecnico dell'oggetto viene identificato.
- Il valore esatto di
Permission.Nameè noto. - Il nome del gruppo è la concatenazione esatta dei due valori.
- Il gruppo è sotto
OU=Groupsin ciascuna organizzazione coinvolta. - Gli utenti o i gruppi aziendali sono membri del gruppo di autorizzazione.
- Un nuovo oggetto di test riceve il diritto atteso.
- Gli oggetti esistenti sono stati controllati e regolarizzati.
- Eventuali rifiuti venivano controllati separatamente.
- Qualsiasi attività creativa svolta fuori dalla pipeline standard applica esplicitamente diritti automatici.