Überblick über immersive Sicherheit
- Nicht definierter Typ
Dieses Dokument zeigt, wie immersive Sicherheit aus der Perspektive eines Kunden, Sicherheitsmanagers oder Plattformadministrators funktioniert.
Er erklärt:
- wie Nutzer und Organisationen isoliert sind;
- wie der Zugang gewährt oder verboten wird;
- Welche Verwaltungsfunktionen es gibt;
- wie automatische Rechte und Aktien funktionieren;
- wie Konsistenz und Rückverfolgbarkeit gewährleistet werden.
Informationen für Entwickler und Integratoren sind gruppiert in Webfront-, API- und Sicherheitstools.
Allgemeine Grundsätze
Immersive Sicherheit basiert auf einigen einfachen Prinzipien:
- Jeder Benutzer wird vor dem Zugriff auf eine geschützte Ressource identifiziert;
- Nutzer sind einer Organisation zugeordnet.
- Der Zugang kann direkt oder über Gruppen gewährt werden.
- ein ausdrückliches Verbot hat Vorrang vor einer Genehmigung;
- ohne Genehmigung wird der Zugang verweigert;
- Verwaltungsrechte und Geschäftsrechte sind getrennt.
- Sicherheitsänderungen sind persistent und werden über verschiedene Instanzen des Servers geteilt.
- Sensible Transaktionen sind nachverfolgbar.
Lesen des konzeptuellen Modells
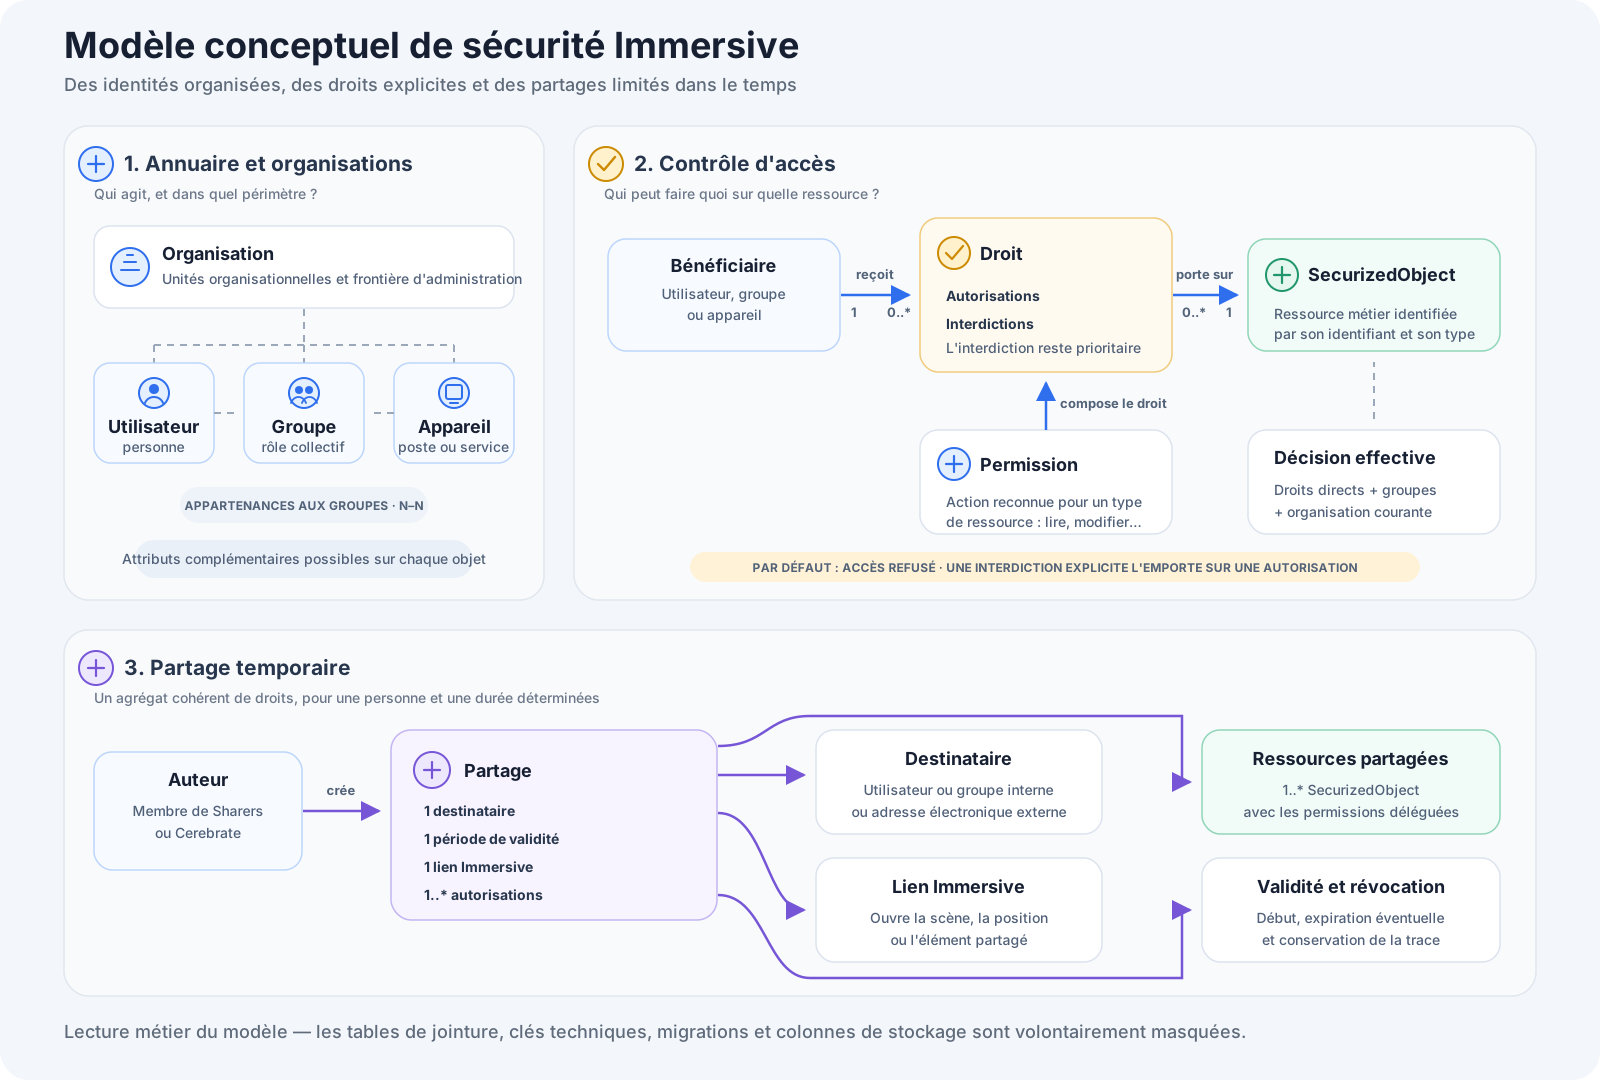
Das Modell wird in drei Sets gelesen:
- Das Verzeichnis definiert die Akteure – Nutzer, Gruppen und Geräte – sowie deren Organisation und Mitgliedschaften.
- Zugangskontrolle Verknüpft einen Begünstigten mit einem
SecurizedObjectdurch ein Recht. Genehmigungen geben das Vokabular der erlaubten oder verbotenen Handlungen an. - Temporäre Teilung gruppiert mehrere Berechtigungen um einen Empfänger, eine Gültigkeitsdauer und einen immersiven Link.
Das Schema ist absichtlich konzeptionell. Join-Tabellen, technische Schlüssel, Migrationsinformationen und Speicherdetails erscheinen nicht im Schema – sie materialisieren das Modell, sind aber keine zusätzlichen Geschäftsakteure.
Identitäten und Sicherheitsverzeichnis
Immersive verwendet ein strukturiertes Sicherheitsverzeichnis. Es enthält:
| Element | Funktion |
|---|---|
| Nutzer | Repräsentiert eine Person, die sich authentifizieren und Immersive nutzen kann. |
| Gruppe | Bringt mehrere Nutzer, Geräte oder andere Gruppen zusammen, um ihnen die gleichen Rechte anzuwenden |
| Organisatorische Einheit | Organisiert Konten und Gruppen, auch nach Kundenorganisation |
| Gerät | Repräsentiert eine automatisierte Position, ein Programm oder einen Prozess |
Ein Benutzer kann mehr als einer Gruppe angehören. Gruppen können ebenfalls verschachtelt werden: Ein Recht, das einer Muttergruppe zugewiesen wird, kommt den Mitgliedern ihrer Untergruppen zugute.
Konten, Mitgliedschaften und Rechte bleiben dauerhaft erhalten. Sie hängen nicht von der im Browser geöffneten Sitzung ab.
Trennung der Organisationen
Jede Organisation hat ihren eigenen Verwaltungsbereich. Insbesondere gibt es:
- seine Nutzer;
- seine Gruppen;
- sein Apparat;
- seine Verwalter;
- Seine Nutzer dürfen Shares erstellen.
Die aktuelle Organisation bestimmt den Anwendungsbereich, in dem der Nutzer die Daten einsieht und Operationen ausführt. Eine Organisation kann in einer anderen Organisation keine Benutzer, Gruppen oder Ressourcen verwalten.
Der Organisationswechsel schafft keine neue Identität: Er verändert den Arbeitskontext des Nutzers, während seine oder ihre spezifischen Rechte pro Organisation erhalten bleiben.
Nutzer und Hauptrollen
Cerebrate
Der Bericht Cerebrate ist das gesamte Wiederherstellungs- und Überwachungskonto der Plattform.
Es kann in alle Organisationen und Ressourcen eingreifen, ohne jedes Recht einzeln erhalten zu müssen. Seine Nutzung muss für außergewöhnliche Installationen, Bergungs- und globale Verwaltungsoperationen reserviert bleiben.
Plattformadministratoren
Plattformadministratoren können gängige Installationselemente verwalten, Organisationen erstellen oder verwalten und in die Gesamtkonfiguration entsprechend ihren zugewiesenen Aufgaben eingreifen.
Administratoren einer Organisation
Administratoren einer Organisation verwalten ihren eigenen Aufgabenbereich:
- Nutzer und Gruppen in der Organisation;
- Gruppenmitgliedschaften;
- Sicherung der Ressourcen der Organisation;
- diesen Ressourcen zugewiesene Berechtigungen.
Sie haben nicht automatisch Rechte gegenüber anderen Organisationen.
Nutzer
Benutzer greifen auf Funktionen und Ressourcen zu, für die sie direkte oder geerbte Berechtigungen von einer Gruppe haben.
Sharers
Die Gruppe Sharers Identifiziert die Benutzer, die berechtigt sind, Freigaben zu erstellen. Die Mitgliedschaft in dieser Gruppe erlaubt die Nutzung der Freigabefunktion, erlaubt jedoch nicht, eine Ressource zu teilen, auf die der Nutzer nicht die notwendigen Rechte hat.
Geschützte Ressourcen
Immersive kann seine Geschäftsobjekte einzeln schützen, darunter:
- Karten;
- Ausrüstung;
- Arbeitsbereiche;
- den Umfang der Aufsicht;
- Andere Objekte wurden durch installierte Module als sicherbar deklariert.
Zwei Objekte unterschiedlicher Typen können dieselbe interne Nummer haben, ohne ihre Rechte zu teilen. Der Typ der Ressource ist immer Teil ihrer Sicherheitsidentität.
In der Sicherheit ist ein sicheres Objekt also die Verbindung eines Identifikators mit einem Objekttyp-Identifikator.
Genehmigungen und Rechte
A Genehmigung beschreibt eine Aktion, die auf einem Ressourcentyp verfügbar ist. Je nach installierten Modulen kann dies das Betrachten, Verändern, Verwalten oder Ausführen einer Geschäftsaktion umfassen.
A Recht Partner:
- Ein Nutzer, eine Gruppe oder ein Gerät.
- eine spezielle Ressource;
- eine oder mehrere autorisierte oder verbotene Genehmigungen.
Die verfügbaren Berechtigungen werden von Immersive und den bereitgestellten Modulen definiert. Die Verwaltungsoberfläche stellt nur solche dar, die auf den jeweiligen Ressourcentyp anwendbar sind.
Zugangsberechnung
Wenn ein Nutzer versucht, auf eine Ressource zuzugreifen, berücksichtigt Immerse:
- seine direkten Rechte;
- die Rechte aller seiner Gruppen, einschließlich verschachtelter Gruppen;
- etwaige Verbote;
- seine heutige Organisation;
- Sonderregeln für globale Administratoren.
Die Entscheidung folgt folgender Regel:
- Ein anwendbares Verbot führt zu einer Weigerung;
- ansonsten erlaubt eine anwendbare Autorisierung den Zugriff;
- Andernfalls wird der Zugang verweigert.
Diese Priorität bei Verboten ermöglicht es beispielsweise, eine Gruppe breit zu erlauben, während sie explizit die Berechtigung einer bestimmten Untergruppe oder eines Benutzers entfernt.
Abtretung und Änderung von Rechten
Eine Person kann die Rechte einer Ressource nur verwalten, wenn sie die erforderliche Befugnis in der betreffenden Organisation besitzt.
Bei einer Änderung steuert Immersive unter anderem:
- die Identität des Autors;
- seine heutige Organisation;
- seine Fähigkeit, die Ressource zu verwalten;
- die Mitgliedschaft des Begünstigten in der Organisation;
- die Gültigkeit der gewählten Berechtigungen;
- Schutz von Systemkonten und -gruppen.
Änderungen werden als eine einzige Operation angewendet: Sie werden im Falle eines Fehlers vollständig gespeichert oder vollständig rückgängig gemacht.
Automatische Gebühren
Immersive kann beim Erstellen eines Assets bestimmte Rechte automatisch zuweisen.
Dieser Mechanismus ermöglicht insbesondere:
- die vorgeschriebenen Rechte an die Direktoren der Organisation zu übertragen;
- Setzen Sie standardisierte Unternehmenssicherheitsrichtlinien durch.
- Verknüpfe Geschäftsgruppen mit spezifischen Berechtigungen.
- um ein homogenes Verhalten zwischen den verschiedenen Ressourcentypen zu gewährleisten.
Automatische Rechte werden hinzugefügt, ohne die bereits vorhandenen expliziten Rechte zu entfernen. Sie verhindern, dass eine neue Karte, eine neue Ausrüstung, ein neuer Arbeitsplatz oder ein neuer Überwachungsbereich ohne die erwarteten Genehmigungen erstellt wird.
Die Audit-Tools ermöglichen es, die vorhandenen Rechte mit den normalerweise erwarteten Rechten zu vergleichen und, falls nötig, die Ressourcen wieder in Einklang zu bringen.
Authentifizierung und Kontoschutz
Der Zugriff auf Immersive erfordert eine gültige Authentifizierung. Je nach verwendeter Anwendung kann die Identität im Browser gespeichert oder über ein sicheres Token übertragen werden.
Der Kontoschutz umfasst:
- Sichere Passwortspeicherung.
- Automatische Modernisierung der alten Passwortformate bei erfolgreichem Login.
- Zählen von Authentifizierungsfehlern
- eine temporäre Sperre nach mehreren aufeinanderfolgenden Ausfällen;
- eine progressive Verzögerung, um wiederholte Versuche zu verlangsamen;
- Berücksichtigung von deaktivierten oder abgelaufenen Konten.
- die Möglichkeit, alte Authentifizierungen ungültig zu machen.
Das Cerebrate-Konto muss ein Passwort haben, das mit der bei der Installation festgelegten Sicherheitsrichtlinie übereinstimmt.
Multi-Instanz-Operation
Immersive kann über mehrere Serverinstanzen hinter einem Load Balancer bereitgestellt werden.
Konten, Gruppen und Ansprüche werden in einer gemeinsamen Quelle gespeichert. Wenn eine Instanz die Sicherheit verändert:
- die Änderung wird dauerhaft festgehalten;
- Die Organisation, die die Operation durchgeführt hat, aktualisiert sofort ihre Vision von Rechten;
- Andere Instanzen werden benachrichtigt, dass eine neue Version der Sicherheit verfügbar ist.
- Sie aktualisieren wiederum ihre Informationen.
Dies stellt sicher, dass die Rechte nicht von der Instanz abhängen, die die Anfrage verarbeitet hat. Daher sollte ein Benutzer kein anderes Ergebnis erhalten, nachdem er zu einem anderen Server geleitet wurde.
Zwischen dem Speicher einer Änderung und der Beobachtung durch alle Instanzen kann es eine leichte Verzögerung in der Propagation geben. Fortschrittliche Verwaltungstools ermöglichen es Ihnen, diesen Mechanismus in einer Mehrinstanzumgebung zu steuern.
Temporäre Teilung
Das Teilen wird genutzt, um einem Empfänger für einen bestimmten Zeitraum begrenzten Zugriff auf eine konsistente Menge von Ressourcen zu gewähren.
Eine Teilung umfasst:
- eine interne Empfänger- oder externe E-Mail-Adresse;
- ein Startdatum;
- ein mögliches Enddatum;
- Eine oder mehrere Ressourcen und Berechtigungen.
- Ein immersiver Link, der den geteilten Inhalt öffnet.
Der gleiche Link kann für einen internen oder einen externen Nutzer gelten. Ein Link kann auch ohne Teilen existieren: In diesem Fall muss der Nutzer bereits die notwendigen Rechte haben, um den Inhalt zu öffnen.
Bedingungen für die Entstehung
Um eine Freigabe zu erstellen, muss der Nutzer:
- Gehören zur Gruppe Sharers seine Organisation;
- die Erlaubnisse besitzen, die er selbst delegieren möchte;
- Wählen Sie einen internen Begünstigten oder eine gültige externe E-Mail-Adresse aus.
- Verknüpfe das Share mit einem bestehenden immersiven Link.
Cerebrate kann einen Share erstellen, ohne zur Sharers-Gruppe zu gehören und ohne zuvor die entsprechenden Berechtigungen zu erhalten.
Teilen eines positionierten Gegenstands
Das Teilen eines sichtbaren Objekts in einer Szene kann mehrere Berechtigungen erfordern. Zum Beispiel kann das Teilen von Geräten Zugriff zu:
- Ausrüstung;
- auf seine Speisekarte;
- der Umfang der Aufsicht, der sie enthält.
Die Anwendung, die das Sharing initiiert hat, kompiliert diese Liste basierend auf dem Kontext. Diese Regel gilt auch für Service-Instanzen, Positionen, Zonen, Vorlagen und andere positionierbare Objekte.
Dauer, Widerruf und externe Empfänger
Ein Anteil kann sofort oder zu einem späteren Zeitpunkt beginnen. Er kann ein Enddatum haben oder bis zum Widerruf gültig bleiben.
Der Widerruf beendet den geteilten Zugriff, ohne dessen Verlauf zu löschen. Für einen externen Empfänger wird das Geheimnis, das Zugriff auf die Freigabe gewährt, zum Zeitpunkt der Erstellung nur im Klartext dargestellt und vom Server nicht unverändert aufbewahrt.
Rückverfolgbarkeit und Prüfung
Wichtige Sicherheitsoperationen werden protokolliert, um die Verwaltung und Untersuchung zu erleichtern.
Je nach Operation kann die Spur folgendes umfassen:
- der Autor;
- Organisation;
- die betreffende Ressource und den Begünstigten;
- Genehmigungen vor und nach der Modifikation;
- das Datum und die Quelle der Transaktion;
- die Schaffung oder Widerruf eines Anteils.
Sicherheitswerkzeuge ermöglichen es:
- Suchen Sie nach inkonsistenten oder doppelten Ansprüchen.
- Begünstigte identifizieren, die nicht mehr nachverfolgbar geworden sind;
- Vergleichen Sie die vorhandenen Rechte mit den erwarteten automatisierten Regeln.
- die festgestellten Unstimmigkeiten korrigieren;
- Erklären Sie, warum ein Nutzer auf einer Ressource zugelassen oder abgelehnt wird.
- Kontrolliere die Ausbreitung von Änderungen zwischen mehreren Instanzen.
Der Zugriff auf diese Tools ist auf autorisierte Administratoren beschränkt.
Verwaltungsaufgaben
Um ein einheitliches Sicherheitsniveau aufrechtzuerhalten, wird empfohlen:
- Rechte an Gruppen statt an viele einzelne Nutzer zu übertragen.
- die Nutzung von Cerebrate auf außergewöhnliche Operationen zu beschränken;
- Regelmäßig überprüfen Sie Mitglieder der Administratoren- und Sharers-Gruppen.
- Verwenden Sie explizite Verbote mit Vorsicht, da sie Vorrang haben.
- Setzen Sie ein Enddatum für temporäre Anteile, wenn möglich.
- die Partitionen aufheben, die nutzlos geworden sind;
- Führen Sie regelmäßig Audit-Tools aus und beheben gemeldete Anomalien.
- Überprüfen Sie die Weitergabe von Rechten nach einer wesentlichen Änderung in einer Multi-Instanz-Umgebung.
- Bewahren Sie Sicherheitsprotokolle gemäß der Aufbewahrungsrichtlinie der Organisation auf.
Umfang und Verfügbarkeit der Funktionen
Die verfügbaren Berechtigungen, geschützten Ressourcentypen und einige Freigabefunktionen hängen von der immersiveren Version und den installierten Modulen ab.
Das Vorhandensein einer Ressource in der Schnittstelle bedeutet nicht, dass sie zugänglich ist: Der Benutzer muss stets die entsprechende Berechtigung haben. Umgekehrt ersetzt eine Verbindung zu einer Ressource niemals die Kontrolle über Rechte.
Für die Integrationsverfahren, die Nutzung der Verwaltungsschnittstellen und die Beschreibung der technischen Werkzeuge konsultieren Sie bitte Webfront-, API- und Sicherheitstools.