Présentation de la sécurité dans Immersive
- Type non défini
Ce document présente le fonctionnement de la sécurité Immersive du point de vue d'un client, d'un responsable de la sécurité ou d'un administrateur de la plateforme.
Il explique :
- comment les utilisateurs et les organisations sont isolés ;
- comment les accès sont accordés ou interdits ;
- quels rôles administratifs existent ;
- comment les droits automatiques et les partages fonctionnent ;
- comment la cohérence et la traçabilité sont assurées.
Les informations destinées aux développeurs et aux intégrateurs sont regroupées dans Façade Web API et outils de sécurité.
Principes généraux
La sécurité Immersive repose sur quelques principes simples :
- tout utilisateur est identifié avant d'accéder à une ressource protégée ;
- les utilisateurs sont rattachés à une organisation ;
- les accès peuvent être accordés directement ou par l'intermédiaire de groupes ;
- une interdiction explicite est prioritaire sur une autorisation ;
- en l'absence d'autorisation, l'accès est refusé ;
- les droits administratifs et les droits métier sont séparés ;
- les modifications de sécurité sont persistantes et partagées entre les différentes instances du serveur ;
- les opérations sensibles sont traçables.
Lecture du modèle conceptuel
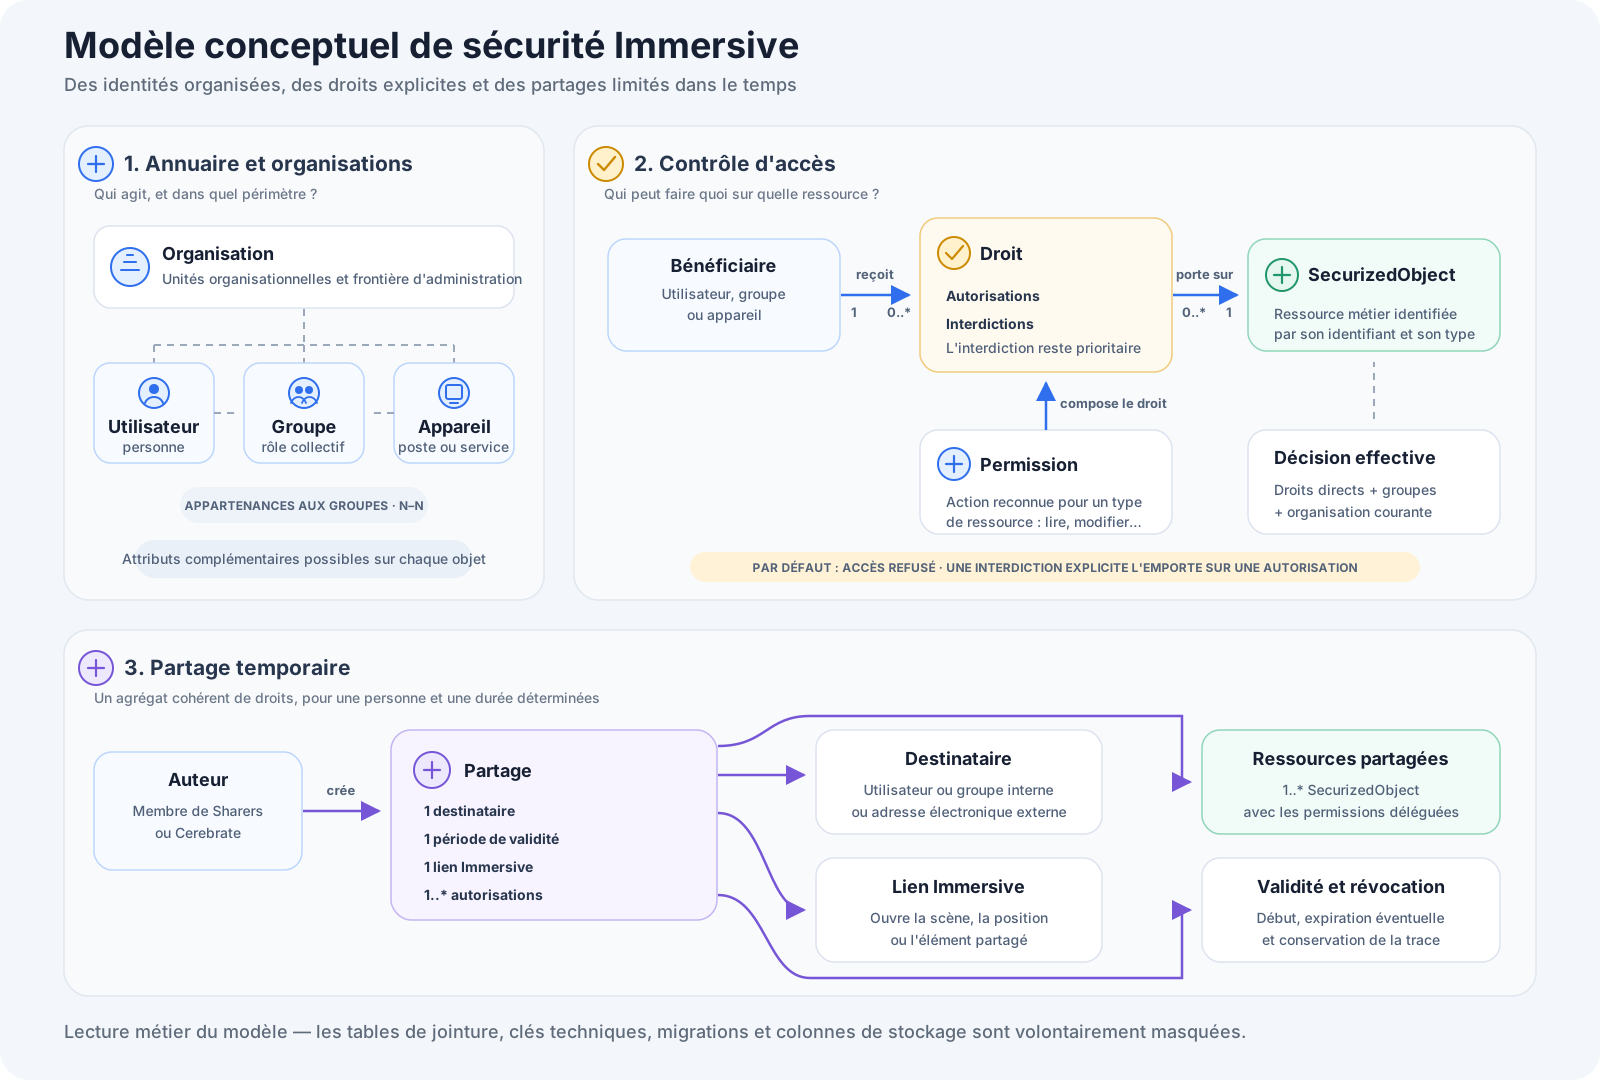
Le modèle se lit en trois ensembles :
- L'annuaire définit les acteurs — utilisateurs, groupes et appareils — ainsi que leur organisation et leurs appartenances.
- Le contrôle d'accès relie un bénéficiaire à un
SecurizedObjectau moyen d'un droit. Les permissions donnent le vocabulaire des actions autorisables ou interdisables. - Le partage temporaire regroupe plusieurs autorisations autour d'un destinataire, d'une période de validité et d'un lien Immersive.
Le schéma est volontairement conceptuel. Les tables de jointure, les clés techniques, les informations de migration et les détails de stockage n'y apparaissent pas : ils matérialisent le modèle mais ne constituent pas des acteurs métier supplémentaires.
Identités et annuaire de sécurité
Immersive utilise un annuaire de sécurité structuré. Il contient notamment :
| Élément | Fonction |
|---|---|
| Utilisateur | Représente une personne pouvant s'authentifier et utiliser Immersive |
| Groupe | Réunit plusieurs utilisateurs, appareils ou autres groupes afin de leur appliquer les mêmes droits |
| Unité organisationnelle | Organise les comptes et groupes, notamment par organisation cliente |
| Appareil | Représente un poste, un programme ou un processus automatisé |
Un utilisateur peut appartenir à plusieurs groupes. Les groupes peuvent également être imbriqués : un droit attribué à un groupe parent bénéficie aux membres de ses sous-groupes.
Les comptes, appartenances et droits sont conservés de manière durable. Ils ne dépendent pas de la session ouverte dans le navigateur.
Séparation des organisations
Chaque organisation dispose de son propre périmètre d'administration. Elle possède notamment :
- ses utilisateurs ;
- ses groupes ;
- ses appareils ;
- ses administrateurs ;
- ses utilisateurs autorisés à créer des partages.
L'organisation courante détermine le périmètre dans lequel l'utilisateur consulte les données et réalise ses opérations. Une organisation ne peut pas administrer les utilisateurs, les groupes ou les ressources d'une autre organisation.
Le changement d'organisation ne crée pas une nouvelle identité : il change le contexte de travail de l'utilisateur tout en conservant ses droits propres à chaque organisation.
Utilisateurs et Rôles principaux
Cerebrate
Le compte Cerebrate est le compte de récupération et de supervision globale de la plateforme.
Il peut intervenir sur l'ensemble des organisations et des ressources sans devoir recevoir chaque droit individuellement. Son usage doit rester réservé aux opérations exceptionnelles d'installation, de récupération et d'administration globale.
Administrateurs de la plateforme
Les administrateurs de la plateforme peuvent gérer les éléments communs à l'installation, créer ou administrer des organisations et intervenir sur la configuration globale selon les responsabilités qui leur sont attribuées.
Administrateurs d'une organisation
Les administrateurs d'une organisation gèrent leur propre périmètre :
- utilisateurs et groupes de l'organisation ;
- appartenances aux groupes ;
- ressources sécurisées de l'organisation ;
- permissions attribuées à ces ressources.
Ils ne disposent pas automatiquement de droits sur les autres organisations.
Utilisateurs
Les utilisateurs accèdent aux fonctionnalités et aux ressources pour lesquelles ils disposent d'une autorisation directe ou héritée d'un groupe.
Sharers
Le groupe Sharers identifie les utilisateurs autorisés à créer des partages. L'appartenance à ce groupe permet d'utiliser la fonction de partage, mais ne permet pas de partager une ressource sur laquelle l'utilisateur ne possède pas lui-même les droits nécessaires.
Ressources protégées
Immersive peut protéger individuellement ses objets métier, notamment :
- les cartes ;
- les équipements ;
- les workspaces ;
- les scopes de supervision ;
- les autres objets déclarés comme sécurisables par les modules installés.
Deux objets de types différents peuvent porter le même numéro interne sans partager leurs droits. Le type de la ressource fait toujours partie de son identité de sécurité.
Ainsi en sécurité un objet sécurisé est l'association d'un Identifier et d'un identifiant de type d'objet.
Permissions et droits
Une permission décrit une action disponible sur un type de ressource. Selon les modules installés, il peut s'agir par exemple de consulter, modifier, administrer ou exécuter une action métier.
Un droit associe :
- un utilisateur, un groupe ou un appareil ;
- une ressource précise ;
- une ou plusieurs permissions autorisées ou interdites.
Les permissions disponibles sont définies par Immersive et par les modules déployés. L'interface d'administration présente uniquement celles qui sont applicables au type de ressource concerné.
Calcul de l'accès
Lorsqu'un utilisateur tente d'accéder à une ressource, Immersive prend en compte :
- ses droits directs ;
- les droits de tous ses groupes, y compris les groupes imbriqués ;
- les éventuelles interdictions ;
- son organisation courante ;
- les règles particulières réservées aux administrateurs globaux.
La décision suit la règle suivante :
- une interdiction applicable entraîne un refus ;
- sinon, une autorisation applicable permet l'accès ;
- sinon, l'accès est refusé.
Cette priorité donnée aux interdictions permet, par exemple, d'autoriser largement un groupe tout en retirant explicitement une permission à un sous-groupe ou à un utilisateur particulier.
Attribution et modification des droits
Une personne ne peut administrer les droits d'une ressource que si elle possède l'autorité nécessaire dans l'organisation concernée.
Lors d'une modification, Immersive contrôle notamment :
- l'identité de l'auteur ;
- son organisation courante ;
- sa capacité à administrer la ressource ;
- l'appartenance du bénéficiaire à l'organisation ;
- la validité des permissions choisies ;
- la protection des comptes et groupes système.
Les modifications sont appliquées comme une opération unique : elles sont entièrement enregistrées ou entièrement annulées en cas d'erreur.
Droits automatiques
Immersive peut attribuer automatiquement certains droits lors de la création d'une ressource.
Ce mécanisme permet notamment :
- de donner les droits prévus aux administrateurs de l'organisation ;
- d'appliquer les règles de sécurité standard de l'entreprise ;
- d'associer des groupes métier à des permissions précises ;
- de garantir un comportement homogène entre les différents types de ressources.
Les droits automatiques sont ajoutés sans supprimer les droits explicites déjà présents. Ils évitent qu'une nouvelle carte, un nouvel équipement, un nouveau workspace ou un nouveau scope de supervision soit créé sans les autorisations attendues.
Les outils d'audit permettent de comparer les droits présents avec les droits normalement attendus et, si nécessaire, de remettre les ressources en conformité.
Authentification et protection des comptes
L'accès à Immersive nécessite une authentification valide. Selon l'application utilisée, l'identité peut être conservée dans le navigateur ou transmise par un jeton sécurisé.
La protection des comptes comprend notamment :
- le stockage sécurisé des mots de passe ;
- la modernisation automatique des anciens formats de mot de passe lors d'une connexion réussie ;
- le comptage des échecs d'authentification ;
- un verrouillage temporaire après plusieurs échecs consécutifs ;
- un délai progressif destiné à ralentir les tentatives répétées ;
- la prise en compte des comptes désactivés ou expirés ;
- la possibilité d'invalider les anciennes authentifications.
Le compte Cerebrate doit disposer d'un mot de passe conforme à la politique de sécurité définie lors de l'installation.
Fonctionnement sur plusieurs instances
Immersive peut être déployé sur plusieurs instances de serveur derrière un répartiteur de charge.
Les comptes, groupes et droits sont stockés dans une source commune. Lorsqu'une instance modifie la sécurité :
- la modification est enregistrée durablement ;
- l'instance qui a réalisé l'opération actualise immédiatement sa vision des droits ;
- les autres instances sont informées qu'une nouvelle version de la sécurité est disponible ;
- elles actualisent à leur tour leurs informations.
Ce fonctionnement garantit que les droits ne dépendent pas de l'instance ayant traité la requête. Un utilisateur ne doit donc pas obtenir un résultat différent après avoir été dirigé vers un autre serveur.
Un léger délai de propagation peut exister entre l'enregistrement d'une modification et son observation par toutes les instances. Les outils d'administration avancée permettent de contrôler ce mécanisme dans un environnement multi-instance.
Partage temporaire
Le partage permet de donner à un destinataire un accès limité à un ensemble cohérent de ressources pendant une période déterminée.
Un partage regroupe :
- un destinataire interne ou une adresse électronique externe ;
- une date de début ;
- une date de fin éventuelle ;
- une ou plusieurs ressources et permissions ;
- un lien Immersive ouvrant le contenu partagé.
Le même lien peut être destiné à un utilisateur interne ou externe. Un lien peut aussi exister sans partage : dans ce cas, l'utilisateur doit déjà posséder les droits nécessaires pour ouvrir le contenu.
Conditions de création
Pour créer un partage, l'utilisateur doit :
- appartenir au groupe Sharers de son organisation ;
- posséder lui-même les permissions qu'il souhaite déléguer ;
- sélectionner un bénéficiaire interne à son organisation ou une adresse électronique externe valide ;
- associer le partage à un lien Immersive existant.
Cerebrate peut créer un partage sans appartenir au groupe Sharers et sans recevoir au préalable les permissions correspondantes.
Partage d'un élément positionné
Le partage d'un élément visible dans une scène peut nécessiter plusieurs autorisations. Par exemple, partager un équipement peut demander l'accès :
- à l'équipement ;
- à sa carte ;
- au scope de supervision qui le contient.
L'application à l'origine du partage constitue cette liste en fonction du contexte. Cette règle s'applique également aux instances de service, positions, zones, modèles et autres objets positionnables.
Durée, révocation et destinataires externes
Un partage peut commencer immédiatement ou à une date future. Il peut avoir une date de fin ou rester valable jusqu'à sa révocation.
La révocation coupe l'accès partagé sans supprimer son historique. Pour un destinataire externe, le secret donnant accès au partage n'est présenté en clair qu'au moment de la création et n'est pas conservé tel quel par le serveur.
Traçabilité et audit
Les opérations de sécurité importantes sont journalisées afin de faciliter l'administration et les investigations.
Selon l'opération, la trace peut inclure :
- l'auteur ;
- l'organisation ;
- la ressource et le bénéficiaire concernés ;
- les autorisations avant et après modification ;
- la date et la source de l'opération ;
- la création ou la révocation d'un partage.
Les outils de sécurité permettent notamment de :
- rechercher des droits incohérents ou dupliqués ;
- identifier des bénéficiaires devenus introuvables ;
- comparer les droits présents avec les règles automatiques attendues ;
- corriger les écarts détectés ;
- expliquer pourquoi un utilisateur est autorisé ou refusé sur une ressource ;
- contrôler la propagation des changements entre plusieurs instances.
L'accès à ces outils est réservé aux administrateurs autorisés.
Responsabilités d'administration
Pour conserver un niveau de sécurité cohérent, il est recommandé de :
- attribuer les droits aux groupes plutôt qu'à de nombreux utilisateurs individuels ;
- limiter l'usage de Cerebrate aux opérations exceptionnelles ;
- revoir régulièrement les membres des groupes Administrators et Sharers ;
- utiliser les interdictions explicites avec prudence, car elles sont prioritaires ;
- définir une date de fin pour les partages temporaires lorsque cela est possible ;
- révoquer les partages devenus inutiles ;
- exécuter périodiquement les outils d'audit et traiter les anomalies signalées ;
- vérifier la propagation des droits après une modification importante dans un environnement multi-instance ;
- conserver les journaux de sécurité selon la politique de rétention de l'organisation.
Périmètre et disponibilité des fonctions
Les permissions disponibles, les types de ressources protégées et certaines fonctions de partage dépendent de la version d'Immersive et des modules installés.
La présence d'une ressource dans l'interface ne signifie pas qu'elle est accessible : l'utilisateur doit toujours disposer de l'autorisation correspondante. Inversement, un lien vers une ressource ne remplace jamais le contrôle des droits.
Pour les modalités d'intégration, l'utilisation des interfaces d'administration et la description des outils techniques, consulter Façade Web API et outils de sécurité.