Gestire i diritti automatici
- Tipo non definito
Questo documento descrive come creare, testare, abilitare, disabilitare e eliminare regole che assegnano automaticamente i diritti durante la creazione di oggetti sicuri.
1. Principio
Uno stato di diritto automatico combina quattro informazioni:
| Informazioni | Ruolo |
|---|---|
| Tipo di oggetto | La famiglia di oggetti su cui verrà applicata la regola. |
| Permesso | Azione per permettere o negare. |
| Effetto | Autoriser oppure Refuser. |
| Espressione del destinatario | Distintoname fisso o calcolato da variabili. |
Una regola attiva viene utilizzata quando si crea un oggetto tramite i percorsi collegati alla pipeline di auto-entitlement. Lo strumento di audit utilizza le stesse regole per determinare i permessi attesi sugli oggetti esistenti.
Una regola non è un diritto già applicato. È un modello usato per produrre un Right su ciascun oggetto coinvolto.
2. Gestione automatica dei diritti aperta
- Open
/Security/Configurationcon il conto Cerebrate. - Individua il tipo in questione.
- Clicca su Tariffe automatiche.
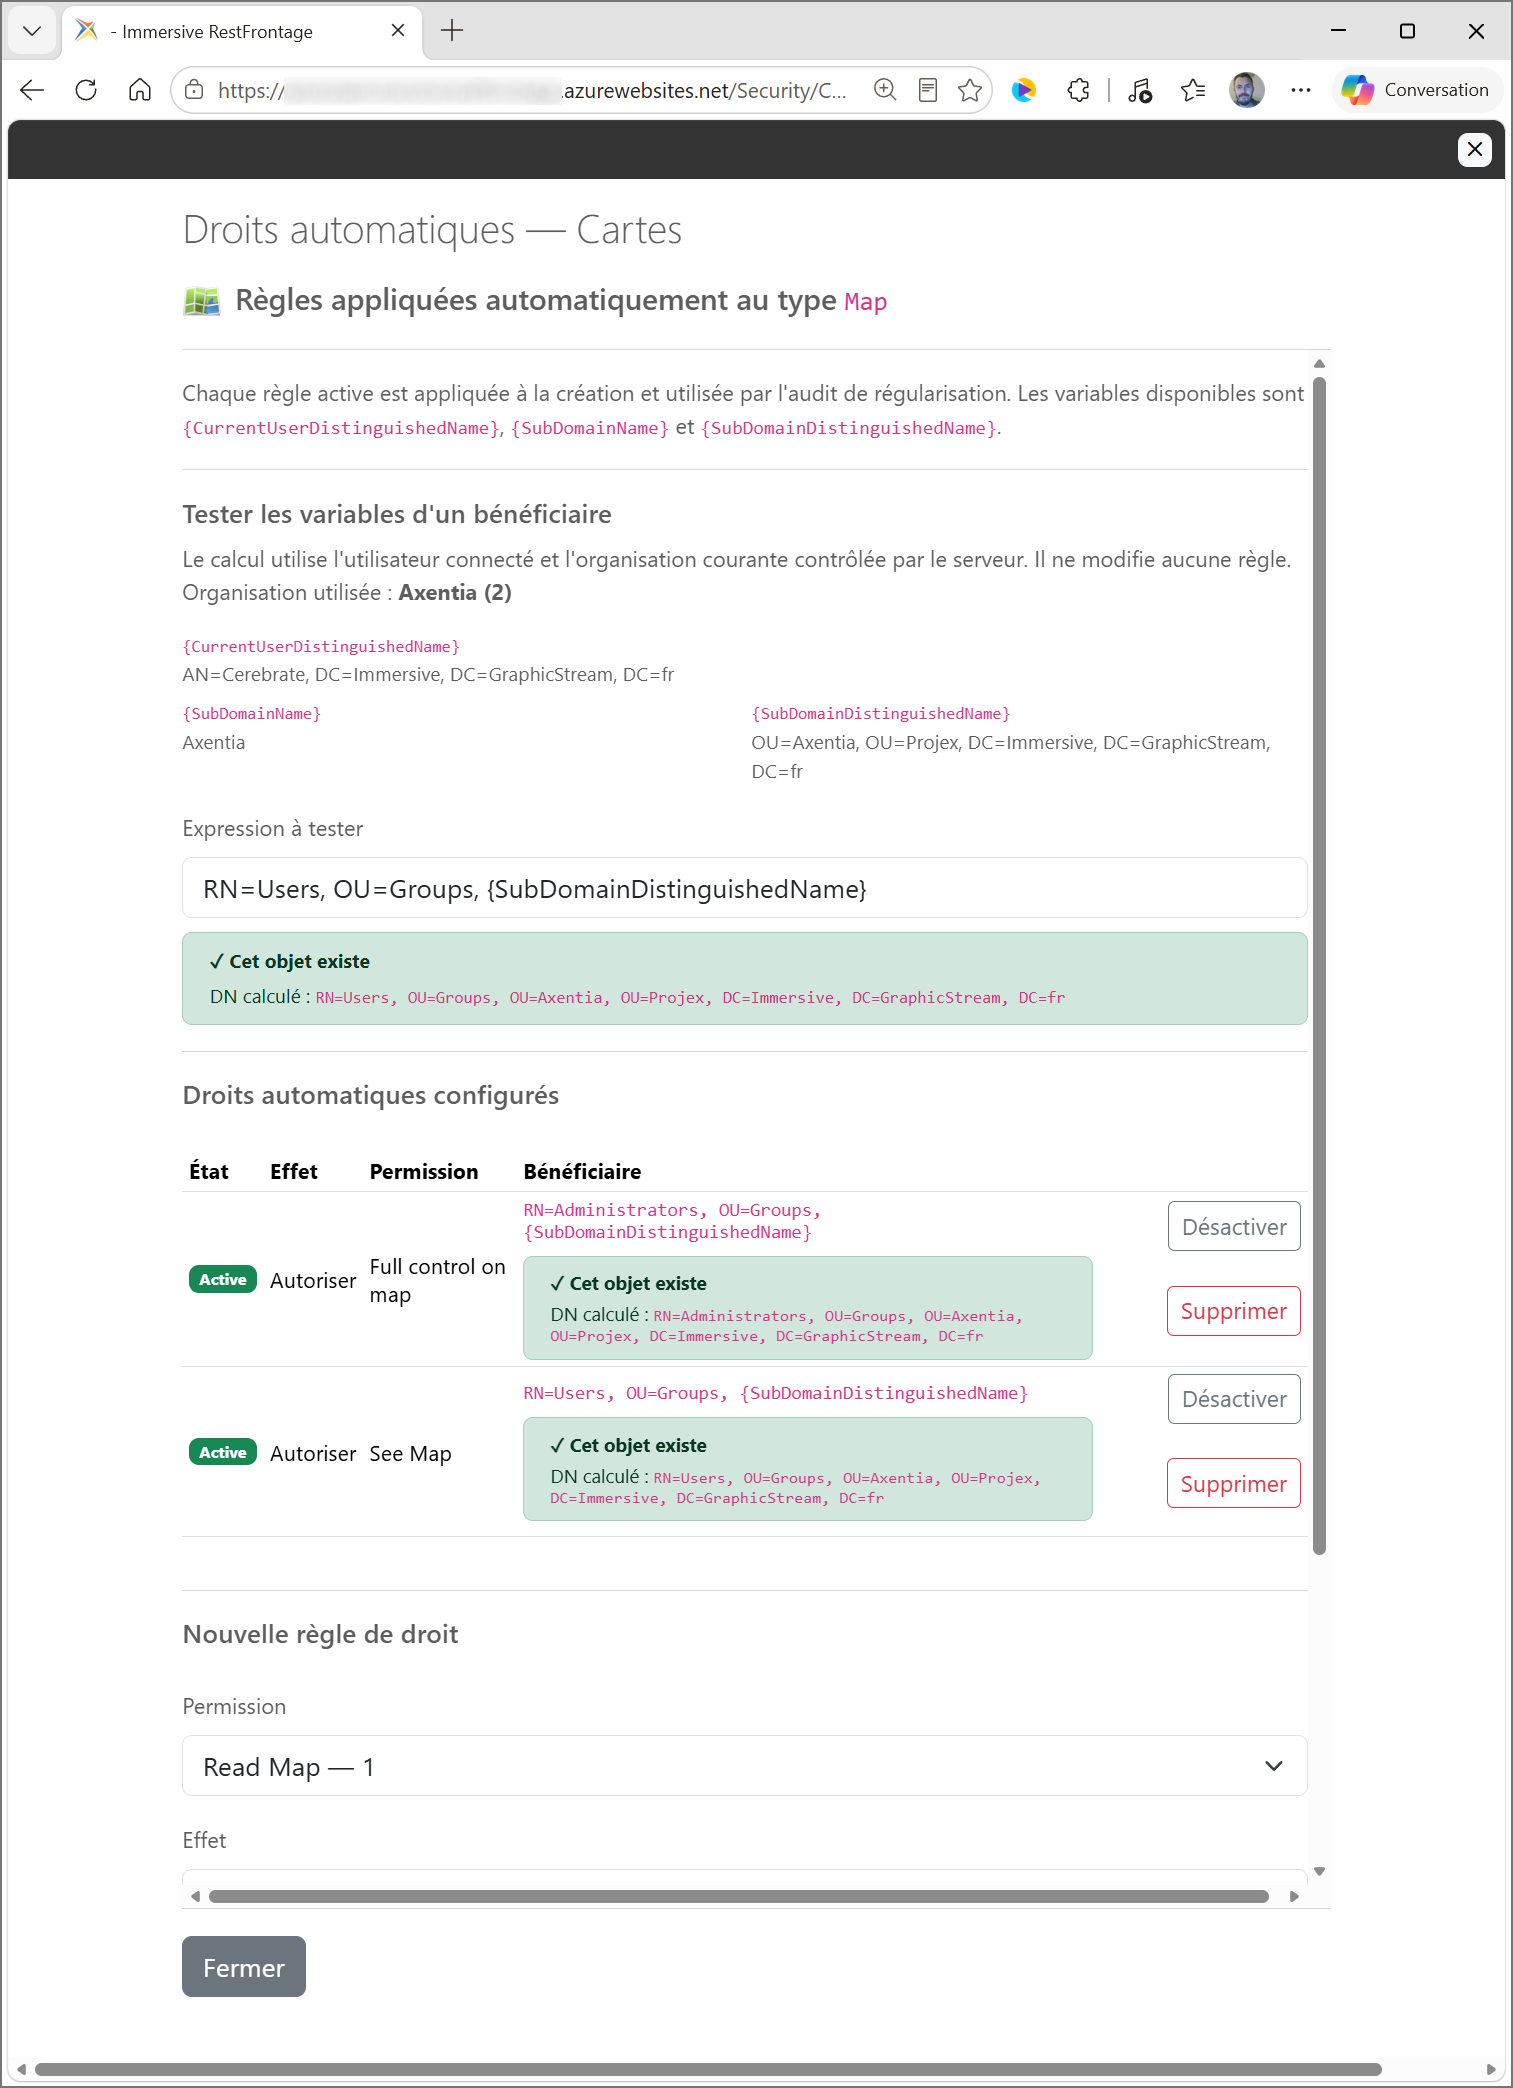
La finestra contiene:
- il tester delle variabili beneficiarie;
- l'elenco delle regole esistenti;
- Il modulo per creare una regola.
:::
3. Scegliere l'effetto
L'effetto determina che la maschera incisa a destra produce:
| Effetto | Maschera utilizzata |
|---|---|
Autoriser |
Il Flag Il permesso viene aggiunto a AuthorizedFlags. |
Refuser |
Il DeniedFlag viene aggiunto a DeniedFlags. Se il permesso non ne definisce uno, è Flag viene usato. |
Esempio con Modify Map, la cui Flag vale 5 e il DeniedFlag vale 4 :
- una regola Permette Prodotto
AuthorizedFlags = 5; - una regola Rifiuti Prodotto
DeniedFlags = 4.
Il rifiuto si produce quindi solo se l'effetto Rifiuti è stata scelta. Nel calcolo dell'accesso, un rifiuto applicabile ha la precedenza sui permessi.
4. Costruire il beneficiario
L'espressione deve produrre un DistinguishedName valido. Può essere fissato o contenere le seguenti variabili:
| Variabile | Valore utilizzato |
|---|---|
{CurrentUserDistinguishedName} |
Il nome distinto dell'utente che causa l'applicazione del modello; nel tester, l'utente effettuato l'accesso. |
{SubDomainName} |
Il nome abbreviato del sottodominio della sicurezza dell'organizzazione attuale. |
{SubDomainDistinguishedName} |
DistinguishedName è il nome completo del sottodominio dell'organizzazione attuale. |
Esempio:
RN=Users, OU=Groups, {SubDomainDistinguishedName}
Per un'organizzazione il cui sottodominio è OU=Paris, DC=example, DC=local, il risultato diventa, ad esempio:
RN=Users, OU=Groups, OU=Paris, DC=example, DC=local
I nomi delle variabili sono riconosciuti indipendentemente dal caso. Qualsiasi variabile sconosciuta viene rifiutata durante la registrazione.
5. Testare un'espressione
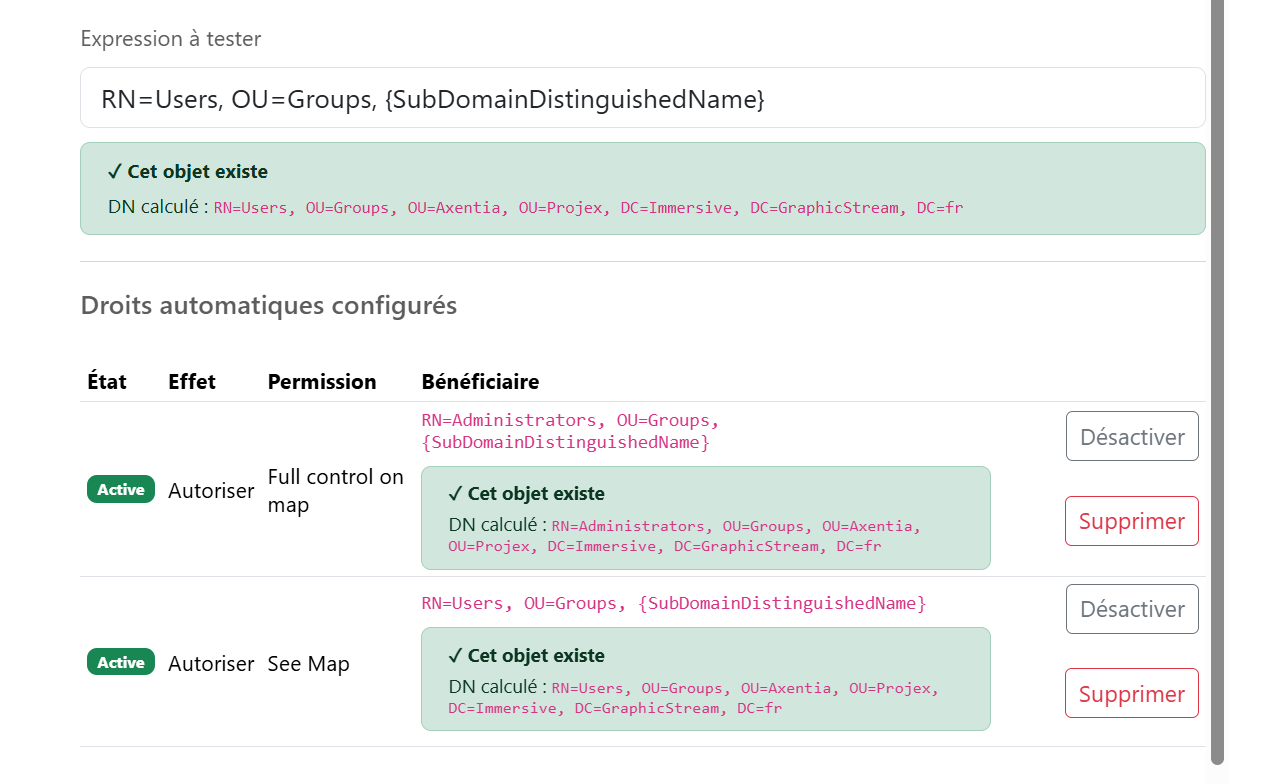
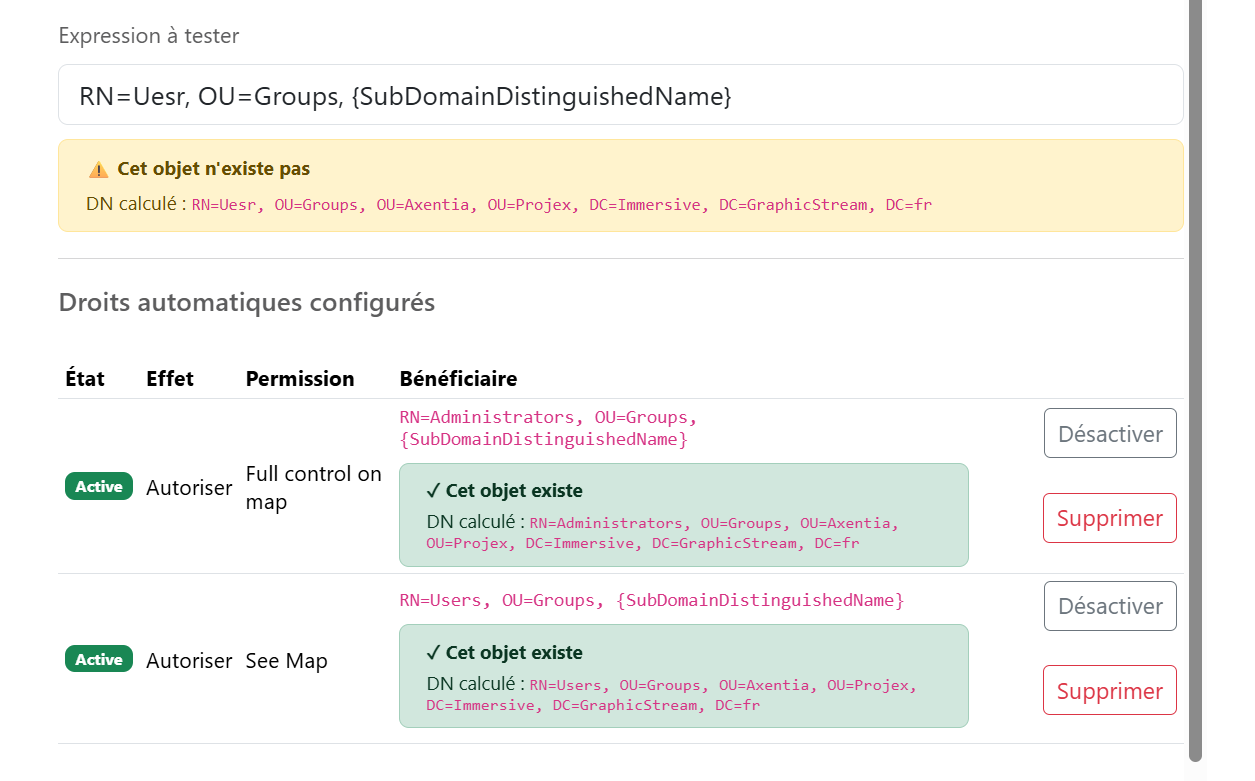
Il tester utilizza l'utente loggato e l'organizzazione attuale controllata dal server. Visualizza:
- l'organizzazione utilizzò effettivamente;
- il valore delle tre variabili disponibili;
- Il calcolato DistintoNome;
- Uno status verde se il beneficiario esiste.
- Un avviso se il DN è valido ma non corrisponde a nessun oggetto di sicurezza.
- un errore se il DN o una variabile non è valido.
Entrare nel tester non cambia alcuna regola.
Un'organizzazione deve essere selezionata e corrispondere a un sottodominio di sicurezza attivo per testare le variabili dell'organizzazione.
6. Creare una regola
Il tipo deve essere attivo e avere almeno un permesso.
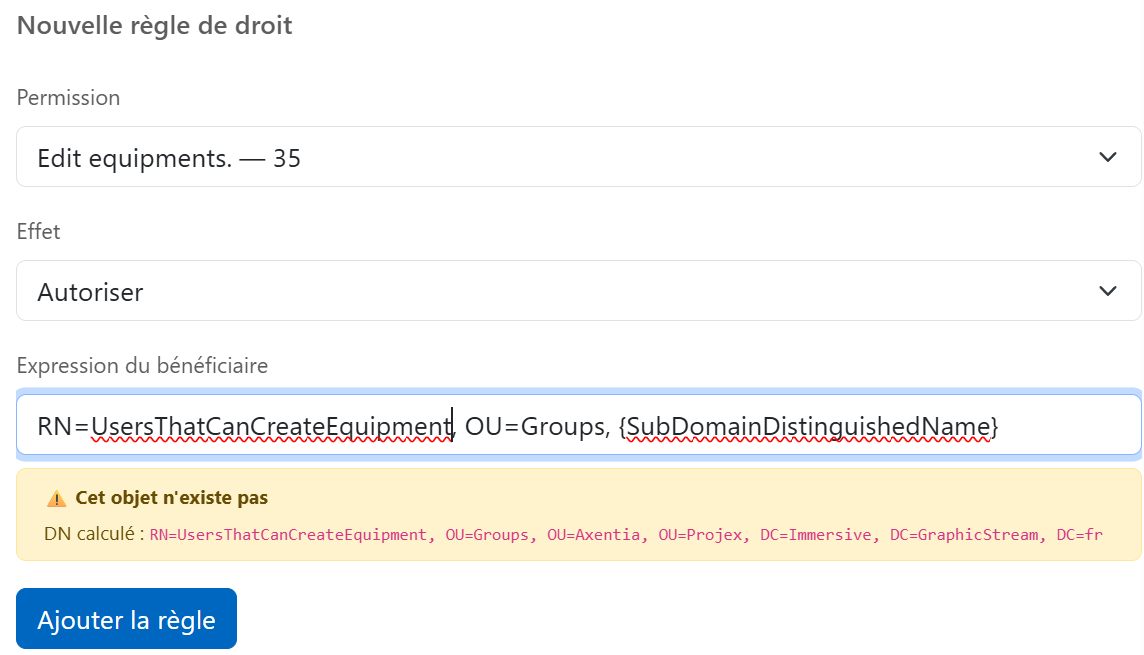
- Seleziona il permesso.
- Scegli l'effetto Permette oppure Rifiuti.
- Entra in scena l'espressione del destinatario.
- Controlla il DN calcolato sotto il campo.
- Clicca su Aggiungi la regola.
La nuova regola è attiva non appena viene creata.
Il server rifiuta:
- un permesso appartenente a un altro tipo;
- un effetto sconosciuto;
- Un'espressione vuota o superiore a 2.048 caratteri.
- Un Nome Distinto invalido.
- Una variabile non supportata.
- Un duplicato con lo stesso tipo, permesso, effetto ed espressione.
7. Leggi l'elenco delle regole
Ogni riga mostra:
| Colonna | Significato |
|---|---|
| Stato | Regola attiva o inattiva. |
| Effetto | Autorizzazione o rifiuto prodotta dalla regola. |
| Permesso | Permesso per cui verrà usata la maschera. |
| Beneficiario | Espressione salvata e DN calcolate nell'organizzazione attuale. |
| Azioni | Attivazione, disattivazione o cancellazione. |
Il numero mostrato nell'elenco principale di /Security/Configuration Conta tutte le regole salvate, comprese quelle inattive.
8. Disabilita o elimina una regola
Disabilitazione Mantiene la regola come base ma la esclude dal modello caricato in memoria. Può essere riattivata in seguito.
Elimina Ritira definitivamente la regola dopo la conferma.
In entrambi i casi, il Right I prodotti già prodotti su oggetti esistenti non vengono automaticamente rimossi. La modifica riguarda le future applicazioni della configurazione e l'esito atteso dell'audit.
Disabilitare il tipo dalla lista principale non disabilita le sue regole una alla volta. Per smettere di usare una regola, usa il Disabilitazione di questa regola.
9. Applicare le regole agli oggetti esistenti
Creare o modificare una regola non riscrive immediatamente tutti gli oggetti già presenti.
Per verificare il sistema esistente:
- Open
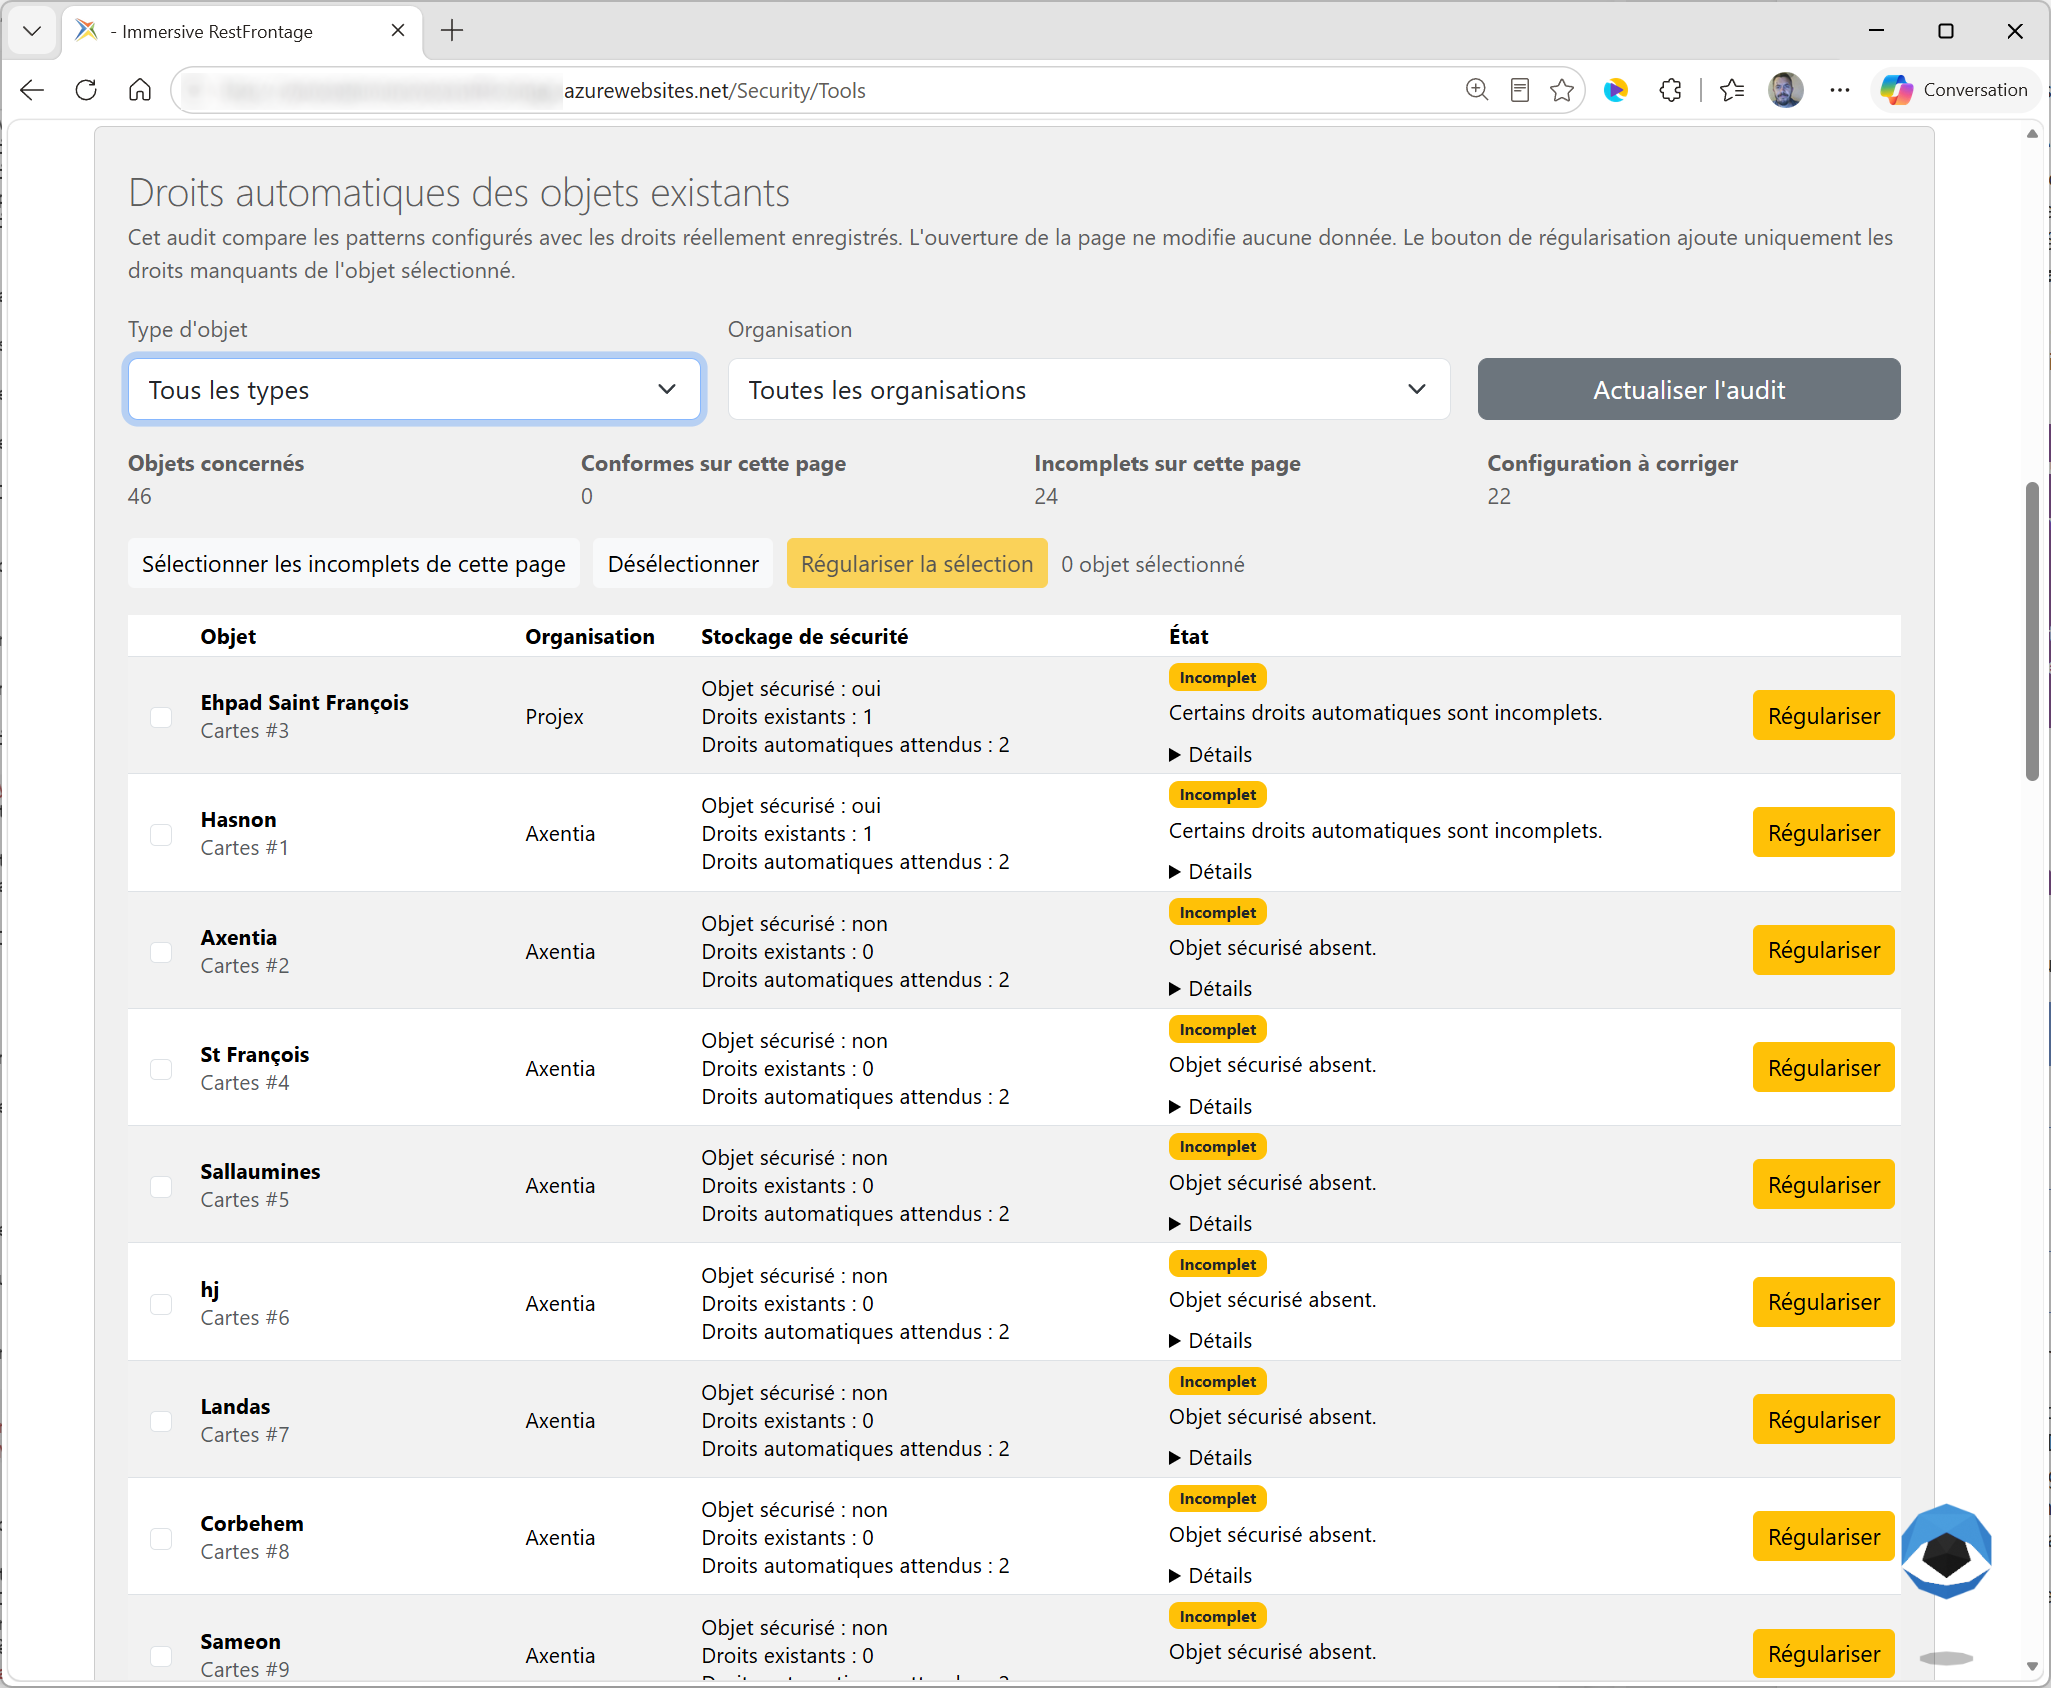
/Security/Tools; - Accedi all'audit automatico dei diritti.
- filtrare per tipo e, se necessario, per organizzazione;
- Esamina gli stati Sold out, Incompleto oppure Configurazione errata ;
- Utilizzo Regolarizzazione su oggetti incompleti.
La regolarizzazione aggiunge i diritti automatici attesi. Non deve essere interpretata come una pulizia generale dei diritti aggiuntivi già presenti.
10. Esempio completo
Obiettivo: Fornire agli utenti dell'organizzazione il diritto di visualizzare le mappe appena create.
| Parametro | Valore di esempio |
|---|---|
| Tipo | Map |
| Permesso | See Map |
| Effetto | Autoriser |
| Beneficiario | RN=Users, OU=Groups, {SubDomainDistinguishedName} |
Quando si applica la regola:
- Il server risolve il sottodominio dell'organizzazione della mappa.
- costruisce il Nome Distinto del gruppo
Users; - Trova questo gruppo nel campo della sicurezza;
- Crea o integra il
Rightdel gruppo sulla mappa; - Aggiunge il
FlagdiSee MapàAuthorizedFlags.
Se il beneficiario non esiste, non può essere prodotto alcun diritto e l'audit segnala un problema di configurazione.
11. Regole da ricordare
- Una regola attiva produce diritti; non è essa stessa un diritto.
- Permette Usa il
Flagdi permesso. - Rifiuti Usa i suoi
DeniedFlag, o il suoFlagin caso contrario. - Il tester utilizza l'organizzazione attuale senza cambiare la configurazione.
- Un beneficiario deve risolversi su un oggetto di garanzia esistente per produrre un diritto.
- Una nuova regola non è retroattiva a tutti gli oggetti esistenti.
- La revisione e la regolarizzazione vengono utilizzate per affrontare la situazione attuale.
- Disabilitare o cancellare una regola non elimina automaticamente i diritti già prodotti.