Rechte automatisch mit Berechtigungsgruppen zuweisen
- Nicht definierter Typ
Dieses Dokument erklärt die Benennungskonvention für Berechtigungsgruppen und wie diese Gruppen automatisch Rechte auf sichere Objekte erhalten.
1. Prinzip
Für jede Berechtigung eines sicheren Objekttyps kann RestFrontage nach einer Gruppe mit einem konventionellen Namen suchen. Wenn diese Gruppe in der Organisation des Objekts existiert, erhält sie beim Erstellen des Objekts ein Recht.
Die Namensformel lautet:
<Permission.Name><NomTechniqueDuType>
Die beiden Werte werden wie vorgesehen miteinander verkettet. Der Server fügt keine Leerzeichen, Striche oder andere Trennzeichen hinzu.
| Erlaubnisname | Technischer Typ | Gruppe gesucht |
|---|---|---|
Read |
Map |
ReadMap |
See |
Workspace |
SeeWorkspace |
Read |
Equipment |
ReadEquipment |
Folder Read |
Folder |
Folder ReadFolder |
Folder FullControl |
Folder |
Folder FullControlFolder |
Der Server verwendet die technische Eigenschaft Permission.Name, und nicht das dem Benutzer angezeigte Übersetzungsetikett, die numerische Kennung der Berechtigung oder deren Flag.
Weitere Informationen zu Berechtigungen und deren Funktionsweise finden Sie im Dokument Rechte und Rechte für sichere Objekte
2. Erwarteter Standort der Gruppe
Die Gruppe muss direkt in der organisatorischen Einheit sein Gruppen Die Sicherheitssubdomäne, die mit der Organisation des Objekts verbunden ist.
Sein DistinguishedName ist folgendermaßen aufgebaut:
RN=<Permission.Name><NomTechniqueDuType>, OU=Groups, <DistinguishedNameDuSousDomaine>
Für eine Abbildung der Organisation Paris, deren Teilbereich ist OU=Paris, DC=Immersive, die erwartete Lesegruppe ist zum Beispiel:
RN=ReadMap, OU=Groups, OU=Paris, DC=Immersive
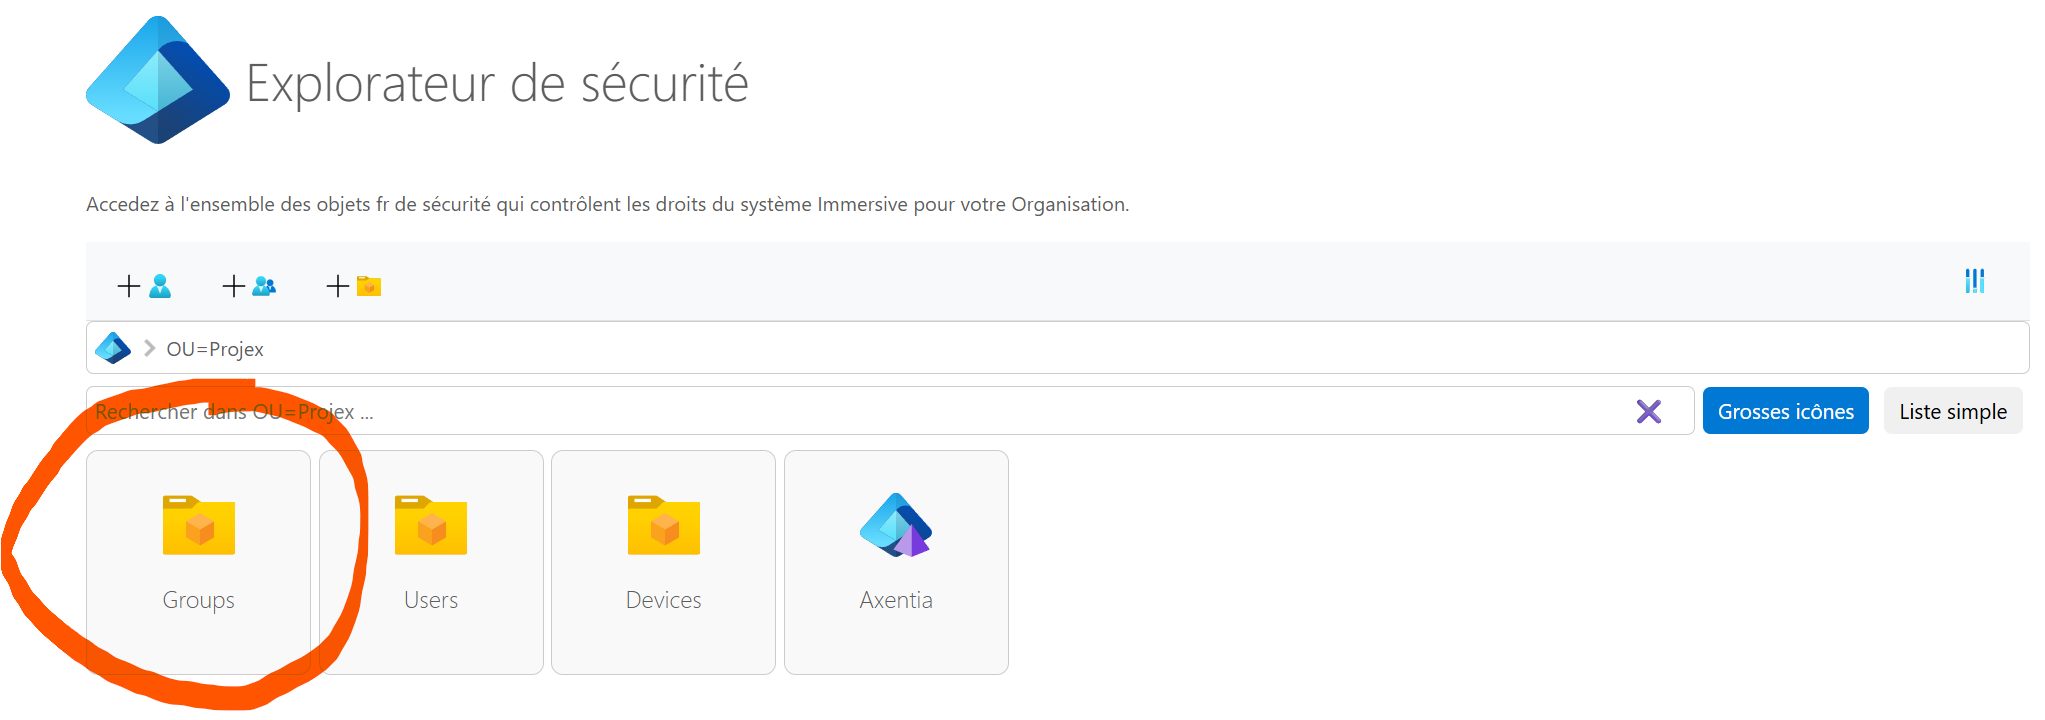
Eine Gruppe mit demselben Namen in einer anderen Organisation oder Einheit ist nicht die Gruppe, die Sie für dieses Objekt suchen.
3. Was tatsächlich zugeschrieben wird
Die Gruppe wird nicht als Mitglied des Geschäftsobjekts hinzugefügt. RestFrontage erstellt oder vervollständigt ein Right, das heißt, eine Rechtsrichtung, die drei Elemente verbindet:
Element der Right |
Wert |
|---|---|
| Begünstigter | Die ID der Berechtigungsgruppe. |
| Sicheres Objekt | Die Identifikatorin des erstellten Objekts. |
| Sicherer Typ | Die Typkennung des Objekts. |
| Genehmigung | Flag der Erlaubnis hinzugefügt zu AuthorizedFlags. |
| Ablehnung | Keine Ablehnungen durch diese Vereinbarung hinzugefügt. |
Wenn bereits ein Recht für diese Gruppe und diesen Zweck existiert, gilt das Flag der Genehmigung wird mit den bestehenden Genehmigungen zusammengeführt. Andere Genehmigungen, die durch dasselbe Recht übertragen werden, bleiben erhalten.
Diese Vereinbarung führt nur zu Genehmigungen. Um automatisch eine Ablehnung zu erzeugen, müssen Sie eine automatische Rechtsstaatlichkeit einrichten, mit der Folge Weigern Sie.
4. Anwendung während der Entstehung
Wenn ein Objekt durch einen Scan, der mit dem Sicherheitsmechanismus verbunden ist, erstellt wird, macht RestFrontage Folgendes:
- Speichern Sie das Geschäftsobjekt.
- Bestimmen Sie den sicheren Typ und den technischen Namen.
- Finden Sie die Organisation und ihre Sicherheitssubdomäne.
- Lade alle Berechtigungen dieses Typs.
- Konstruiere für jede Berechtigung den erwarteten Gruppennamen.
- ignorieren Sie Gruppen, die nicht existieren;
- Schaffung oder Ergänzung der Rechte der Gründungsgruppen;
- Speichere Sicherheitsänderungen und aktualisiere die betroffene Domain sowie die Caches.
Alle gültigen Berechtigungen des Typs werden geprüft. Wenn mehr als eine konventionelle Gruppe existiert, erhält jede das entsprechende Recht auf das neue Objekt.
Die gleiche Berechnung gilt auch für die in konfigurierten Regeln Automatische Gebühren. Die durch die Regeln geschaffenen Rechte und die von den Vertragsgruppen erzeugten Rechte werden pro Begünstigten zusammengeführt.
4.1 Erstellung durch sichere OData-Controller
Die OData-Fassade eines sicheren Objekts löst die Berechnung aus, nachdem das neue Objekt gespeichert wurde.
Dieser Mechanismus wird insbesondere von sicheren Pfaden von Karten, Geräten, Arbeitsbereichen, Ordnern und Überwachungsscopes genutzt, die grundlegende sichere Objekte sind.
4.2 Einen Ordner im Explorer erstellen
Das Erstellen eines Ordners aus Explorer erfordert explizit dieselbe Berechnung. Der Ordner muss mit einer Organisation verknüpft sein, die einer aktiven Sicherheitssubdomäne entspricht.
5. Anforderungen
Das konventionelle Recht entsteht nur, wenn alle folgenden Bedingungen erfüllt sind:
- Der Typ des Objekts wird durch den verwendeten Pfad als sicherer Typ erkannt.
- Für diesen Typ existiert mindestens eine Berechtigung in der
Domaingeladen; - Die Erlaubnis hat einen nicht-leeren Namen und eine
Flaganders als0; - Die Organisation des Objekts ermöglicht es, eine Sicherheitssubdomäne zu finden;
- Die Gruppe existiert in
OU=Groupsdieser Unterdomäne mit dem erwarteten Namen; - Der Autorenpfad ruft den automatischen Rechte-Resolver auf.
Die bloße Anwesenheit der Gruppe initiiert keine globale Verarbeitung aller Objekte dieses Typs. Der Mechanismus wird ausgeführt, wenn eine gesteckte Erstellung oder eine von den Sicherheitstools angeforderte Regularisierung durchgeführt wird.
6. Bestehende Gegenstände
Die Erstellung einer Berechtigungsgruppe erfolgt nicht rückwirkend. Objekte, die vor der Gruppe existierten, erhalten ihr Recht nicht automatisch.
Um mit dem bestehenden umzugehen:
- Offen Sicherheit, dann Sicherheitstools ;
- Offen Automatische Rechte bestehender Objekte ;
- Wählen Sie den Objekttyp und gegebenenfalls die Organisation aus.
- die Prüfung einleiten;
- Kontrolle markierter Objekte Unvollständig ;
- Verwendung Regularize oder Regularisieren Sie die Auswahl.
Das Audit verwendet denselben technischen Typ, Berechtigungen, konventionelle Gruppen und automatische Anspruchsregeln wie der Erstellungspfad.
Regularisierung fügt die erwarteten Rechte hinzu oder ergänzt sie. Sie entfernt die bereits vorhandenen zusätzlichen Rechte nicht.
7. Beispiel mit einer Abbildung
Konfiguration:
| Informationen | Wert |
|---|---|
| Sicherer Typ | Map, Kennung 15 |
| Erlaubnisname | Read |
| Flagge | 1 |
| Organisation | Paris |
| Gruppe | RN=ReadMap, OU=Groups, OU=Paris, DC=Immersive |
Wenn eine neue Karte der Pariser Organisation vom sicheren Controller erstellt wird:
- RestFrontage konstruiert den Namen
ReadMap; - er fand diese Gruppe im Pariser Unterbereich;
- es erzeugt ein
Rightzwischen der Gruppe und der neuen Karte; - Er fügt die Maske hinzu
1inAuthorizedFlags.
Ein Nutzer, der Mitglied von ist ReadMap, direkt oder über eine andere Gruppe, kann dann von dieser Autorisierung auf der Karte profitieren.
8. Beispiel mit einem Ordner
Die historischen Genehmigungsnamen der Ordner enthalten das Wort bereits Folder. Der technische Name des Typs wird jedoch ein zweites Mal durch die Konvention hinzugefügt.
| Permission.Name | Technischer Typ | Erwartete Gruppe |
|---|---|---|
Folder See |
Folder |
Folder SeeFolder |
Folder Read |
Folder |
Folder ReadFolder |
Folder Modify |
Folder |
Folder ModifyFolder |
Folder Write |
Folder |
Folder WriteFolder |
Folder FullControl |
Folder |
Folder FullControlFolder |
Diese Namen mögen redundant erscheinen, entsprechen aber genau der aktuellen Berechnung. Zum Beispiel erstellen Sie eine Gruppe ReadFolder ersetzt nicht Folder ReadFolder.
9. Umbenennung einer Genehmigung
Der Gruppenname wird aus dem aktuellen Wert von neu berechnet Permission.Name. Eine Umbenennung einer Berechtigung verändert daher sofort die Gruppe, die du suchst, für die nächsten Erstellungen und für die nächsten Audits.
Eine Umbenennung entfernt nicht automatisch Rechte, die bereits bei der alten Gruppe registriert waren. Vor der Umbenennung einer Berechtigung:
- den neuen konventionellen Namen bestimmen;
- Erstelle oder benenne die notwendigen Gruppen in jeder Organisation um.
- ihre Mitglieder zu kontrollieren;
- Starten Sie die Überprüfung bestehender Objekte.
- Überprüfen Sie separat die alten Rechte, die vor jeder Löschung nutzlos geworden sind.
10. Was der Mechanismus nicht bewirkt
Die Gruppenvereinbarung bewirkt nicht automatisch Folgendes:
- Erstelle die fehlende Gruppe.
- Fügen Sie Nutzer zur Gruppe hinzu.
- Verarbeiten Sie sofort alle vorhandenen Objekte, wenn die Gruppe erstellt wird.
- Schütze ein Objekt, das durch eine Reise erstellt wird und keine automatischen Rechte auslöst.
- Erstellen Sie eine Zugangsweigerung.
- Entfernen Sie alte Rechte, wenn eine Gruppe oder Berechtigung umbenannt oder gelöscht wird.
11. Fehlerbehebung
| Symptom | Prüfungen |
|---|---|
| Die Gruppe existiert, aber es werden keine Rechte geschaffen | Überprüfen Sie den genauen Namen und Standort in OU=Groups, die Organisation des Objekts, der technische Name des Typs und der Erstellungspfad. |
Die Gruppe ReadMap arbeitet in einer Organisation, aber nicht in einer anderen |
Jede Teildomäne muss ihre eigene Gruppe unter ihrer Einheit haben Groups. |
| Die neuen Artikel sind in Ordnung, aber die alten nicht | Starten Sie die Prüfung und dann die Regularisierung der automatischen Rechte. |
| Das Recht existiert, aber der Nutzer bleibt verweigert | Überprüfen Sie Gruppenmitgliedschaft, verschachtelte Gruppen, beliebige DeniedFlags und die Erlaubnis, die tatsächlich vom Kurs geprüft wird. |
| Die Funktionsweise ändert sich nach der Umbenennung einer Berechtigung | Berechnen Sie den Namen neu mit dem neuen Wert von Permission.Name, regularisiere dann die bestehende. |
| Eine Ordnergruppe mit einem vereinfachten Namen wird nicht erkannt | Verwenden Sie zum Beispiel den vollständigen Namen Folder ReadFolder. |
12. Checkliste zur Indienststellung
- Der technische Typ des Objekts wird identifiziert.
- Der genaue Wert von
Permission.Nameist bekannt. - Der Name der Gruppe ist die exakte Verkettung der beiden Werte.
- Die Gruppe ist unter
OU=Groupsin jeder beteiligten Organisation. - Benutzer oder Geschäftsgruppen sind Mitglieder der Befugnisgruppe.
- Ein neues Testobjekt erhält die erwartete Berechtigung.
- Bestehende Objekte wurden geprüft und regularisiert.
- Alle Ablehnungen wurden separat überprüft.
- Jede kreative Tätigkeit, die außerhalb der Standardpipeline erstellt wird, verwendet explizit automatische Berechtigungen.