Verwaltung automatischer Ansprüche
- Nicht definierter Typ
Dieses Dokument beschreibt, wie man Regeln erstellt, testet, aktiviert, deaktiviert und löscht, die automatisch Rechte beim Erstellen sicherer Objekte zuweisen.
1. Prinzip
Eine automatische Rechtsstaatlichkeit vereint vier Informationen:
| Informationen | Rolle |
|---|---|
| Gegenstandstyp | Die Familie von Objekten, auf die die Regel angewendet wird. |
| Genehmigung | Handeln, um zuzulassen oder abzulehnen. |
| Wirkung | Autoriser oder Refuser. |
| Empfänger-Ausdruck | DistinguishedName fixiert oder berechnet aus Variablen. |
Eine aktive Regel wird verwendet, wenn ein Objekt über die mit der Auto-Entitlement-Pipeline verbundenen Pfade erstellt wird. Das Auditing-Tool verwendet dieselben Regeln, um die erwarteten Berechtigungen für bestehende Objekte zu bestimmen.
Eine Regel ist kein bereits angewandtes Recht. Sie ist eine Vorlage, die verwendet wird, um ein Right bei jedem betreffenden Objekt.
2. Offenes automatisches Rechtemanagement
- Offen
/Security/Configurationmit dem Cerebrate-Konto. - Identifizieren Sie den betreffenden Typ.
- Klicken Sie auf Automatische Gebühren.
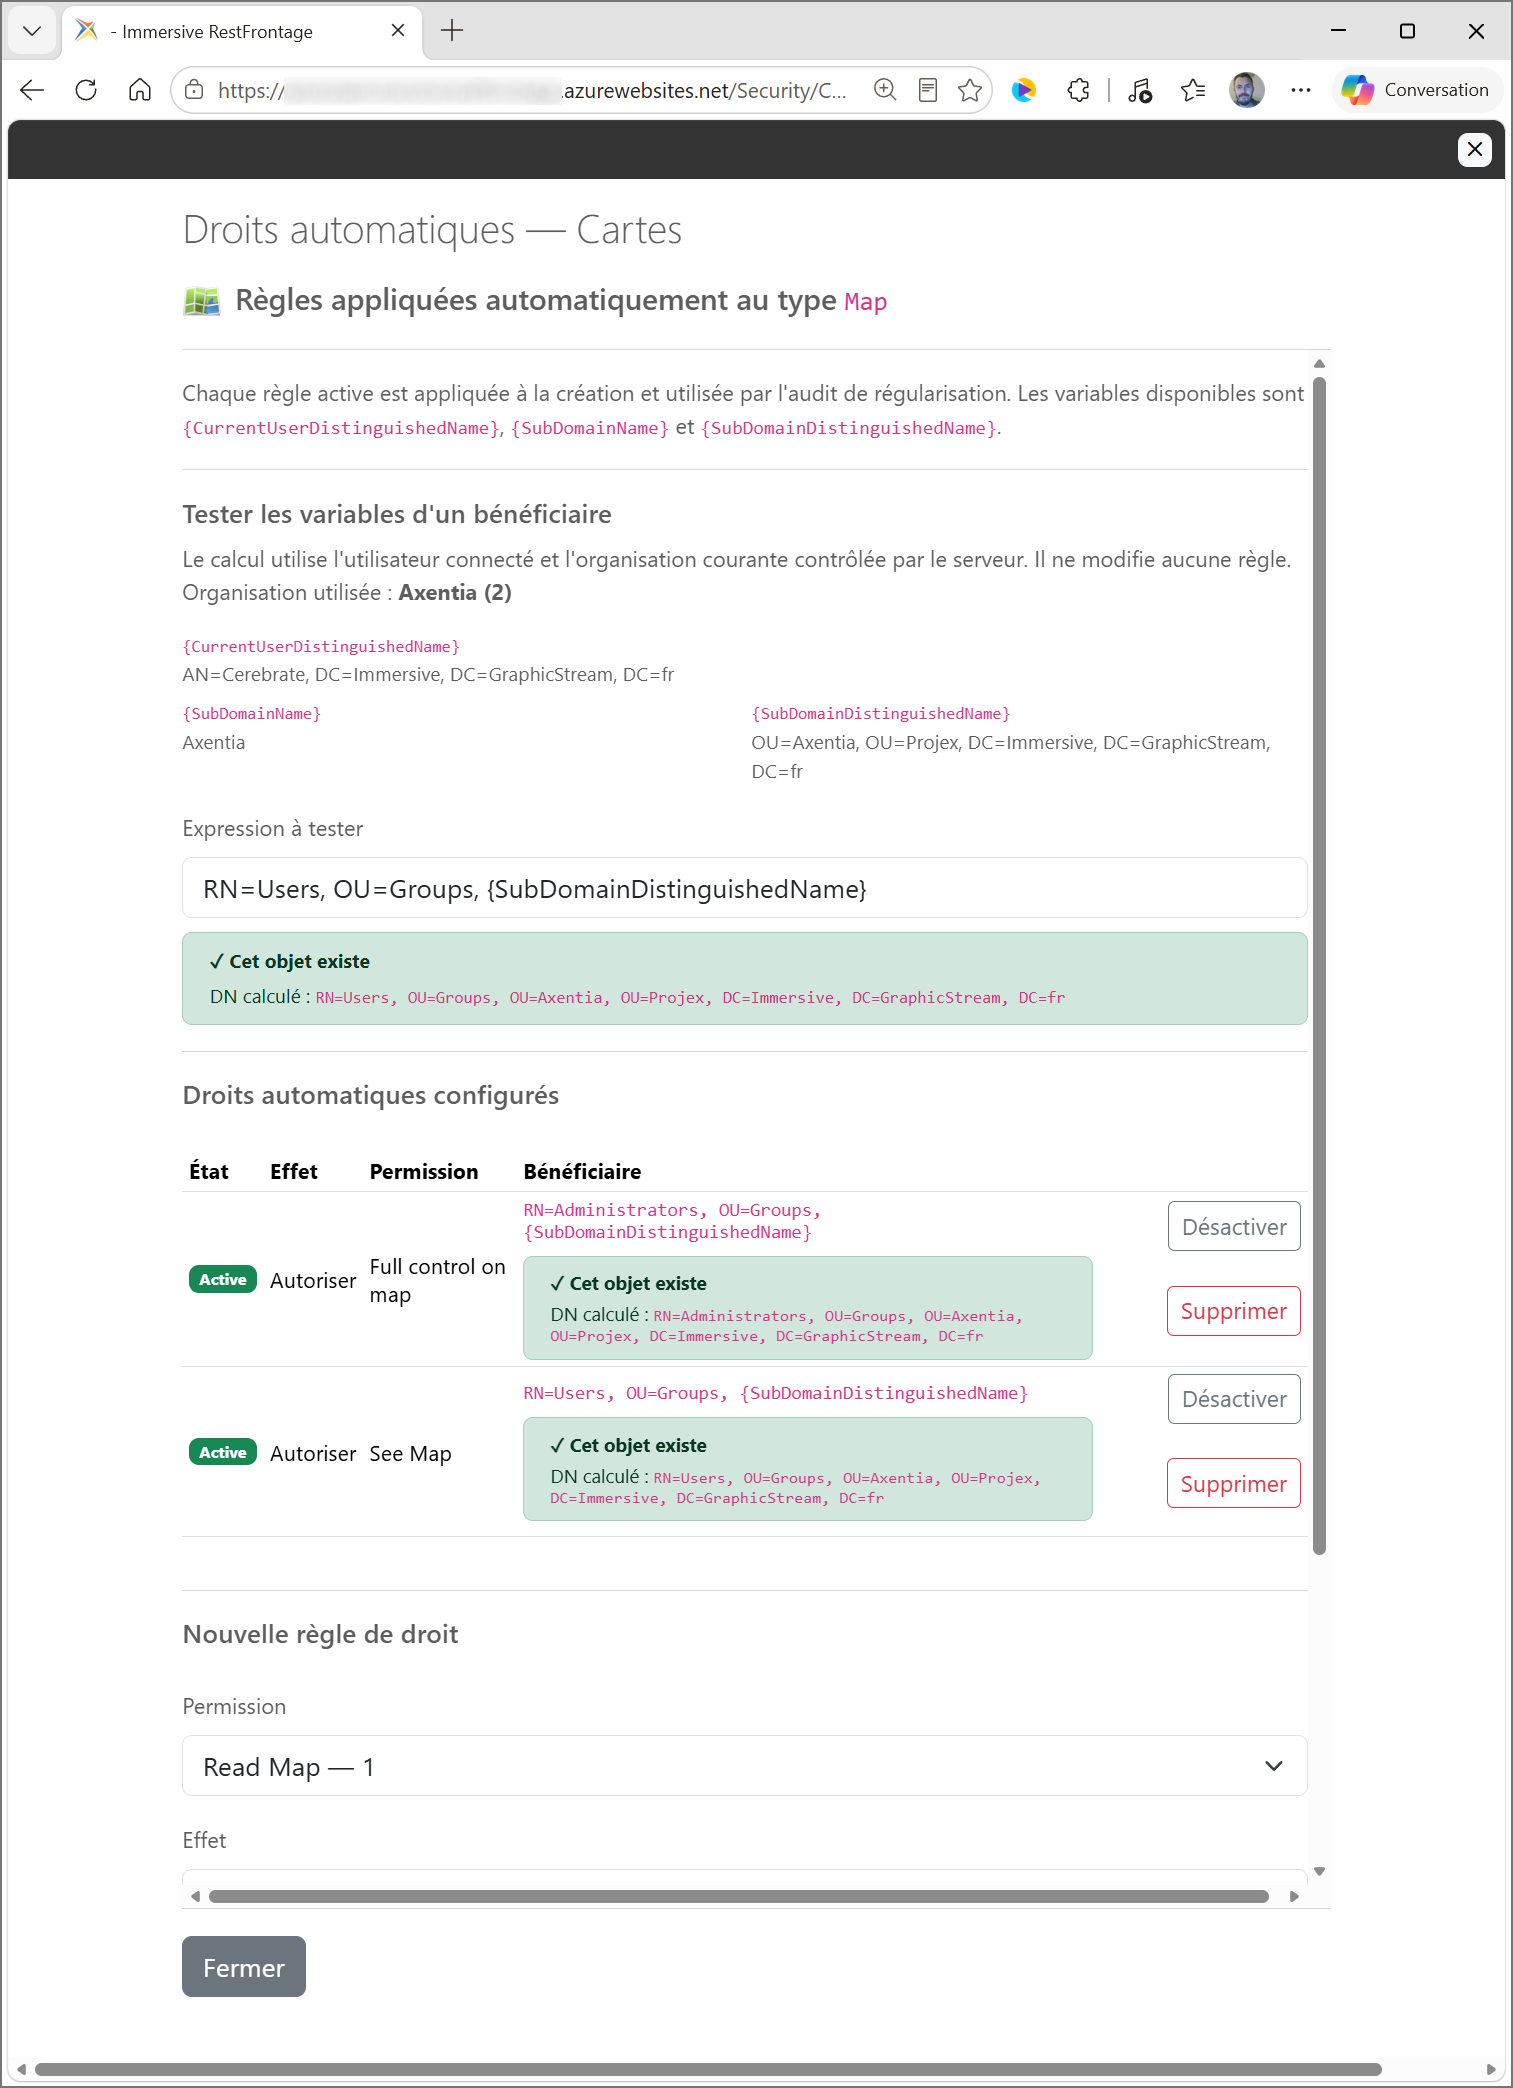
Das Fenster enthält:
- der Tester der Begünstigtenvariablen;
- die Liste der bestehenden Regeln;
- Das Formular zur Erstellung einer Regel.
:::
3. Wähle den Effekt
Der Effekt bestimmt die rechts eingravierte Maske und erzeugt:
| Wirkung | Getragene Maske |
|---|---|
Autoriser |
Die Flag Berechtigung wird hinzugefügt zu AuthorizedFlags. |
Refuser |
Die DeniedFlag wird hinzugefügt zu DeniedFlags. Wenn die Erlaubnis keinen definiert, ist Flag wird verwendet. |
Beispiel mit Modify Map, dessen Flag ist es wert 5 und die DeniedFlag ist es wert 4 :
- Eine Regel Erlauben Produkt
AuthorizedFlags = 5; - Eine Regel Weigern Sie Produkt
DeniedFlags = 4.
Die Weigerung entsteht daher nur, wenn die Wirkung Weigern Sie wurde ausgewählt. Bei der Berechnung des Zugriffs hat eine anwendbare Ablehnung Vorrang vor Berechtigungen.
4. Erstelle den Begünstigten
Der Ausdruck muss ein DistinguishedName gültig. Sie kann festgelegt sein oder die folgenden Variablen enthalten:
| Variable | Verwendeter Wert |
|---|---|
{CurrentUserDistinguishedName} |
Der DistinguishedName des Benutzers, der das Modell anwenden lässt; im Tester, der eingeloggte Nutzer. |
{SubDomainName} |
Der kurze Name der Sicherheitssubdomäne der aktuellen Organisation. |
{SubDomainDistinguishedName} |
DistinguishedName ist der vollständige Name der Unterdomäne der aktuellen Organisation. |
Beispiel:
RN=Users, OU=Groups, {SubDomainDistinguishedName}
Für eine Organisation, deren Teilbereich ist OU=Paris, DC=example, DC=local, das Ergebnis wird zum Beispiel:
RN=Users, OU=Groups, OU=Paris, DC=example, DC=local
Variablennamen werden unabhängig vom Fall erkannt. Unbekannte Variablen werden während der Registrierung abgelehnt.
5. Testen eines Ausdrucks
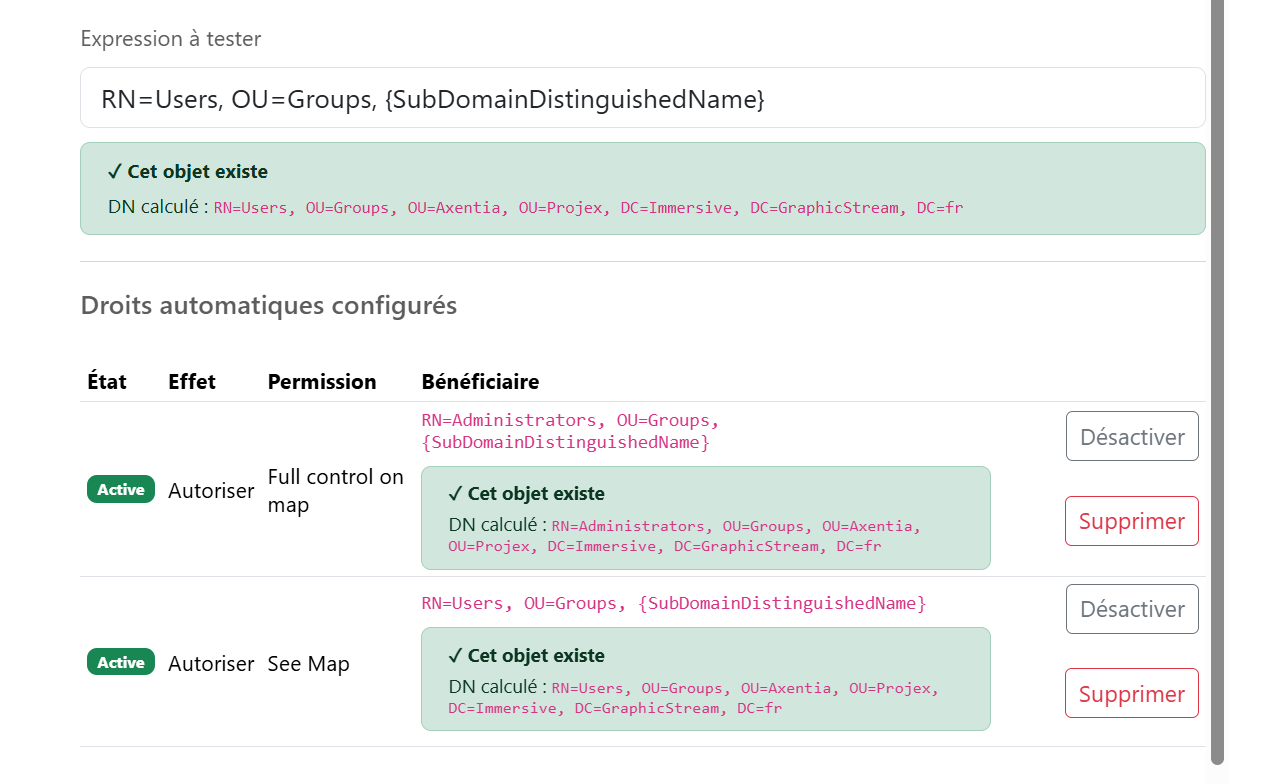
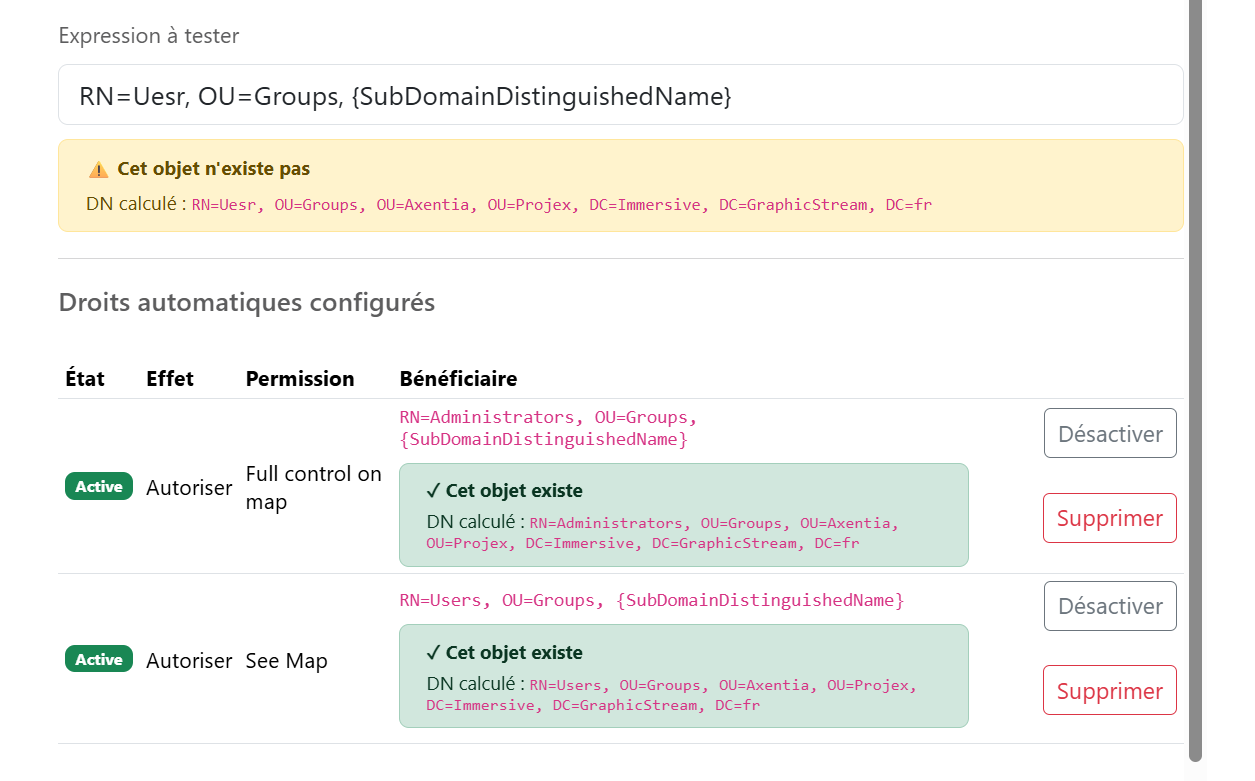
Der Tester verwendet den eingeloggten Benutzer und die aktuell vom Server gesteuerte Organisation. Er zeigt an:
- Die Organisation verwendete tatsächlich;
- den Wert der drei verfügbaren Variablen;
- Der berechnete DistinguishedName;
- Ein grüner Status, wenn der Begünstigte existiert.
- Eine Warnung, wenn der DN gültig ist, aber keinem Sicherheitsobjekt entspricht.
- ein Fehler, wenn der DN oder eine Variable ungültig ist.
Das Eintritt in den Tester ändert keine Regeln.
Eine Organisation muss ausgewählt werden und eine aktive Sicherheitssubdomäne übereinstimmen, um Organisationsvariablen zu testen.
6. Erstelle eine Regel
Der Typ muss aktiv sein und mindestens eine Berechtigung besitzen.
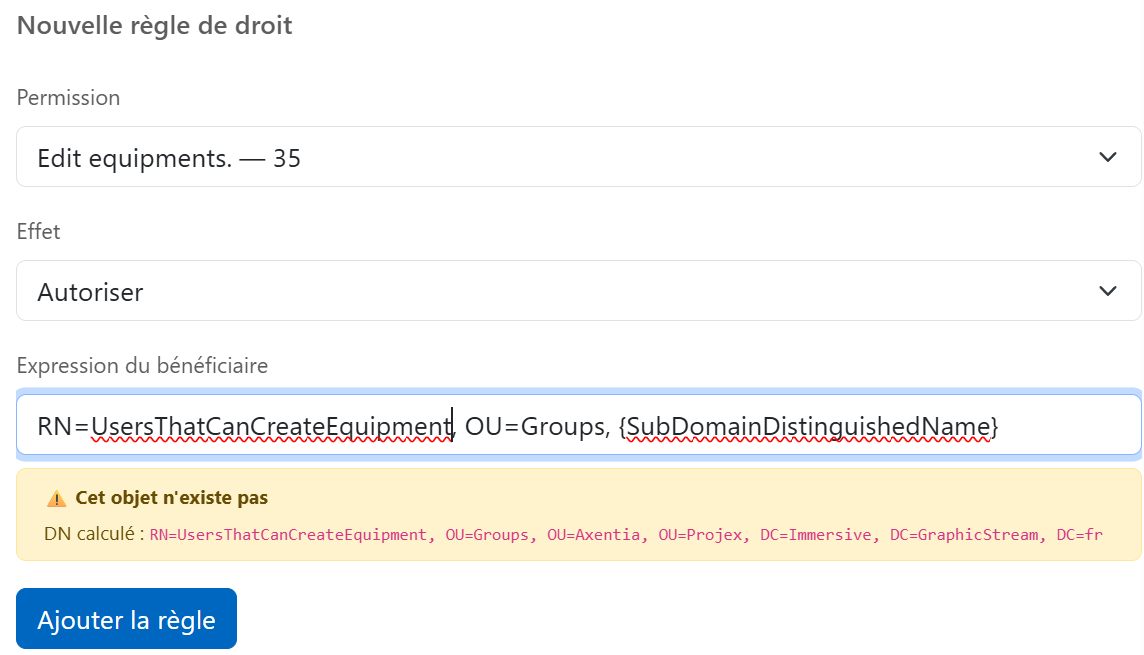
- Berechtigung auswählen.
- Wählen Sie den Effekt Erlauben oder Weigern Sie.
- Hier kommt der Gesichtsausdruck des Empfängers ins Spiel.
- Überprüfen Sie den unter dem Feld berechneten DN.
- Klicken Sie auf Fügen Sie die Regel hinzu.
Die neue Regel ist sofort in Kraft, sobald sie erstellt wird.
Der Server weigert sich:
- eine Genehmigung eines anderen Typs;
- ein unbekannter Effekt;
- Ein leerer Ausdruck oder größer als 2.048 Zeichen.
- Ein ungültiger DistinguishedName.
- Eine nicht unterstützte Variable.
- Ein Duplikat mit demselben Typ, derselben Erlaubnis, Wirkung und Ausdruck.
7. Lesen Sie die Liste der Regeln
Jede Reihe zeigt:
| Säule | Bedeutung |
|---|---|
| Status | Aktive oder inaktive Herrschaft. |
| Wirkung | Genehmigung oder Ablehnung, die durch die Regel vorgegeben wird. |
| Genehmigung | Mit Erlaubnis, dass die Maske verwendet wird. |
| Begünstigter | Gespeicherter Ausdruck und DN in der aktuellen Organisation berechnet. |
| Aktionen | Aktivierung, Deaktivierung oder Löschung. |
Die in der Hauptliste angezeigte Zahl von /Security/Configuration Zählt alle gespeicherten Regeln, einschließlich inaktiver Regeln.
8. Eine Regel deaktivieren oder löschen
Deaktivieren Behält die Regel als Basis, schließt sie aber aus dem im Speicher geladenen Modell aus. Sie kann später wieder aktiviert werden.
Löschen zieht die Regel nach der Bestätigung endgültig zurück.
In beiden Fällen gilt die Right Bereits auf bestehenden Objekten erzeugte Objekte werden nicht automatisch entfernt. Die Änderung bezieht sich auf zukünftige Anwendungen der Konfiguration und das erwartete Ergebnis der Prüfung.
Das Deaktivieren des Typs aus der Hauptliste deaktiviert seine Regeln nicht einzeln. Um die Verwendung einer Regel zu beenden, verwenden Sie die Deaktivieren dieser Regel.
9. Die Regeln auf bestehende Objekte anwenden
Das Erstellen oder Ändern einer Regel schreibt nicht sofort alle bereits vorhandenen Objekte neu.
Um das bestehende System zu überprüfen:
- Offen
/Security/Tools; - Greifen Sie auf automatische Rechteprüfungen zu.
- nach Typ und gegebenenfalls nach Organisation filtern;
- Überprüfen Sie die Bundesstaaten Ausverkauft, Unvollständig oder Falsche Konfiguration ;
- Verwendung Regularize auf unvollständigen Objekten.
Die Regularisierung fügt die erwarteten automatischen Rechte hinzu. Sie sollte nicht als allgemeine Bereinigung der bereits vorhandenen zusätzlichen Rechte interpretiert werden.
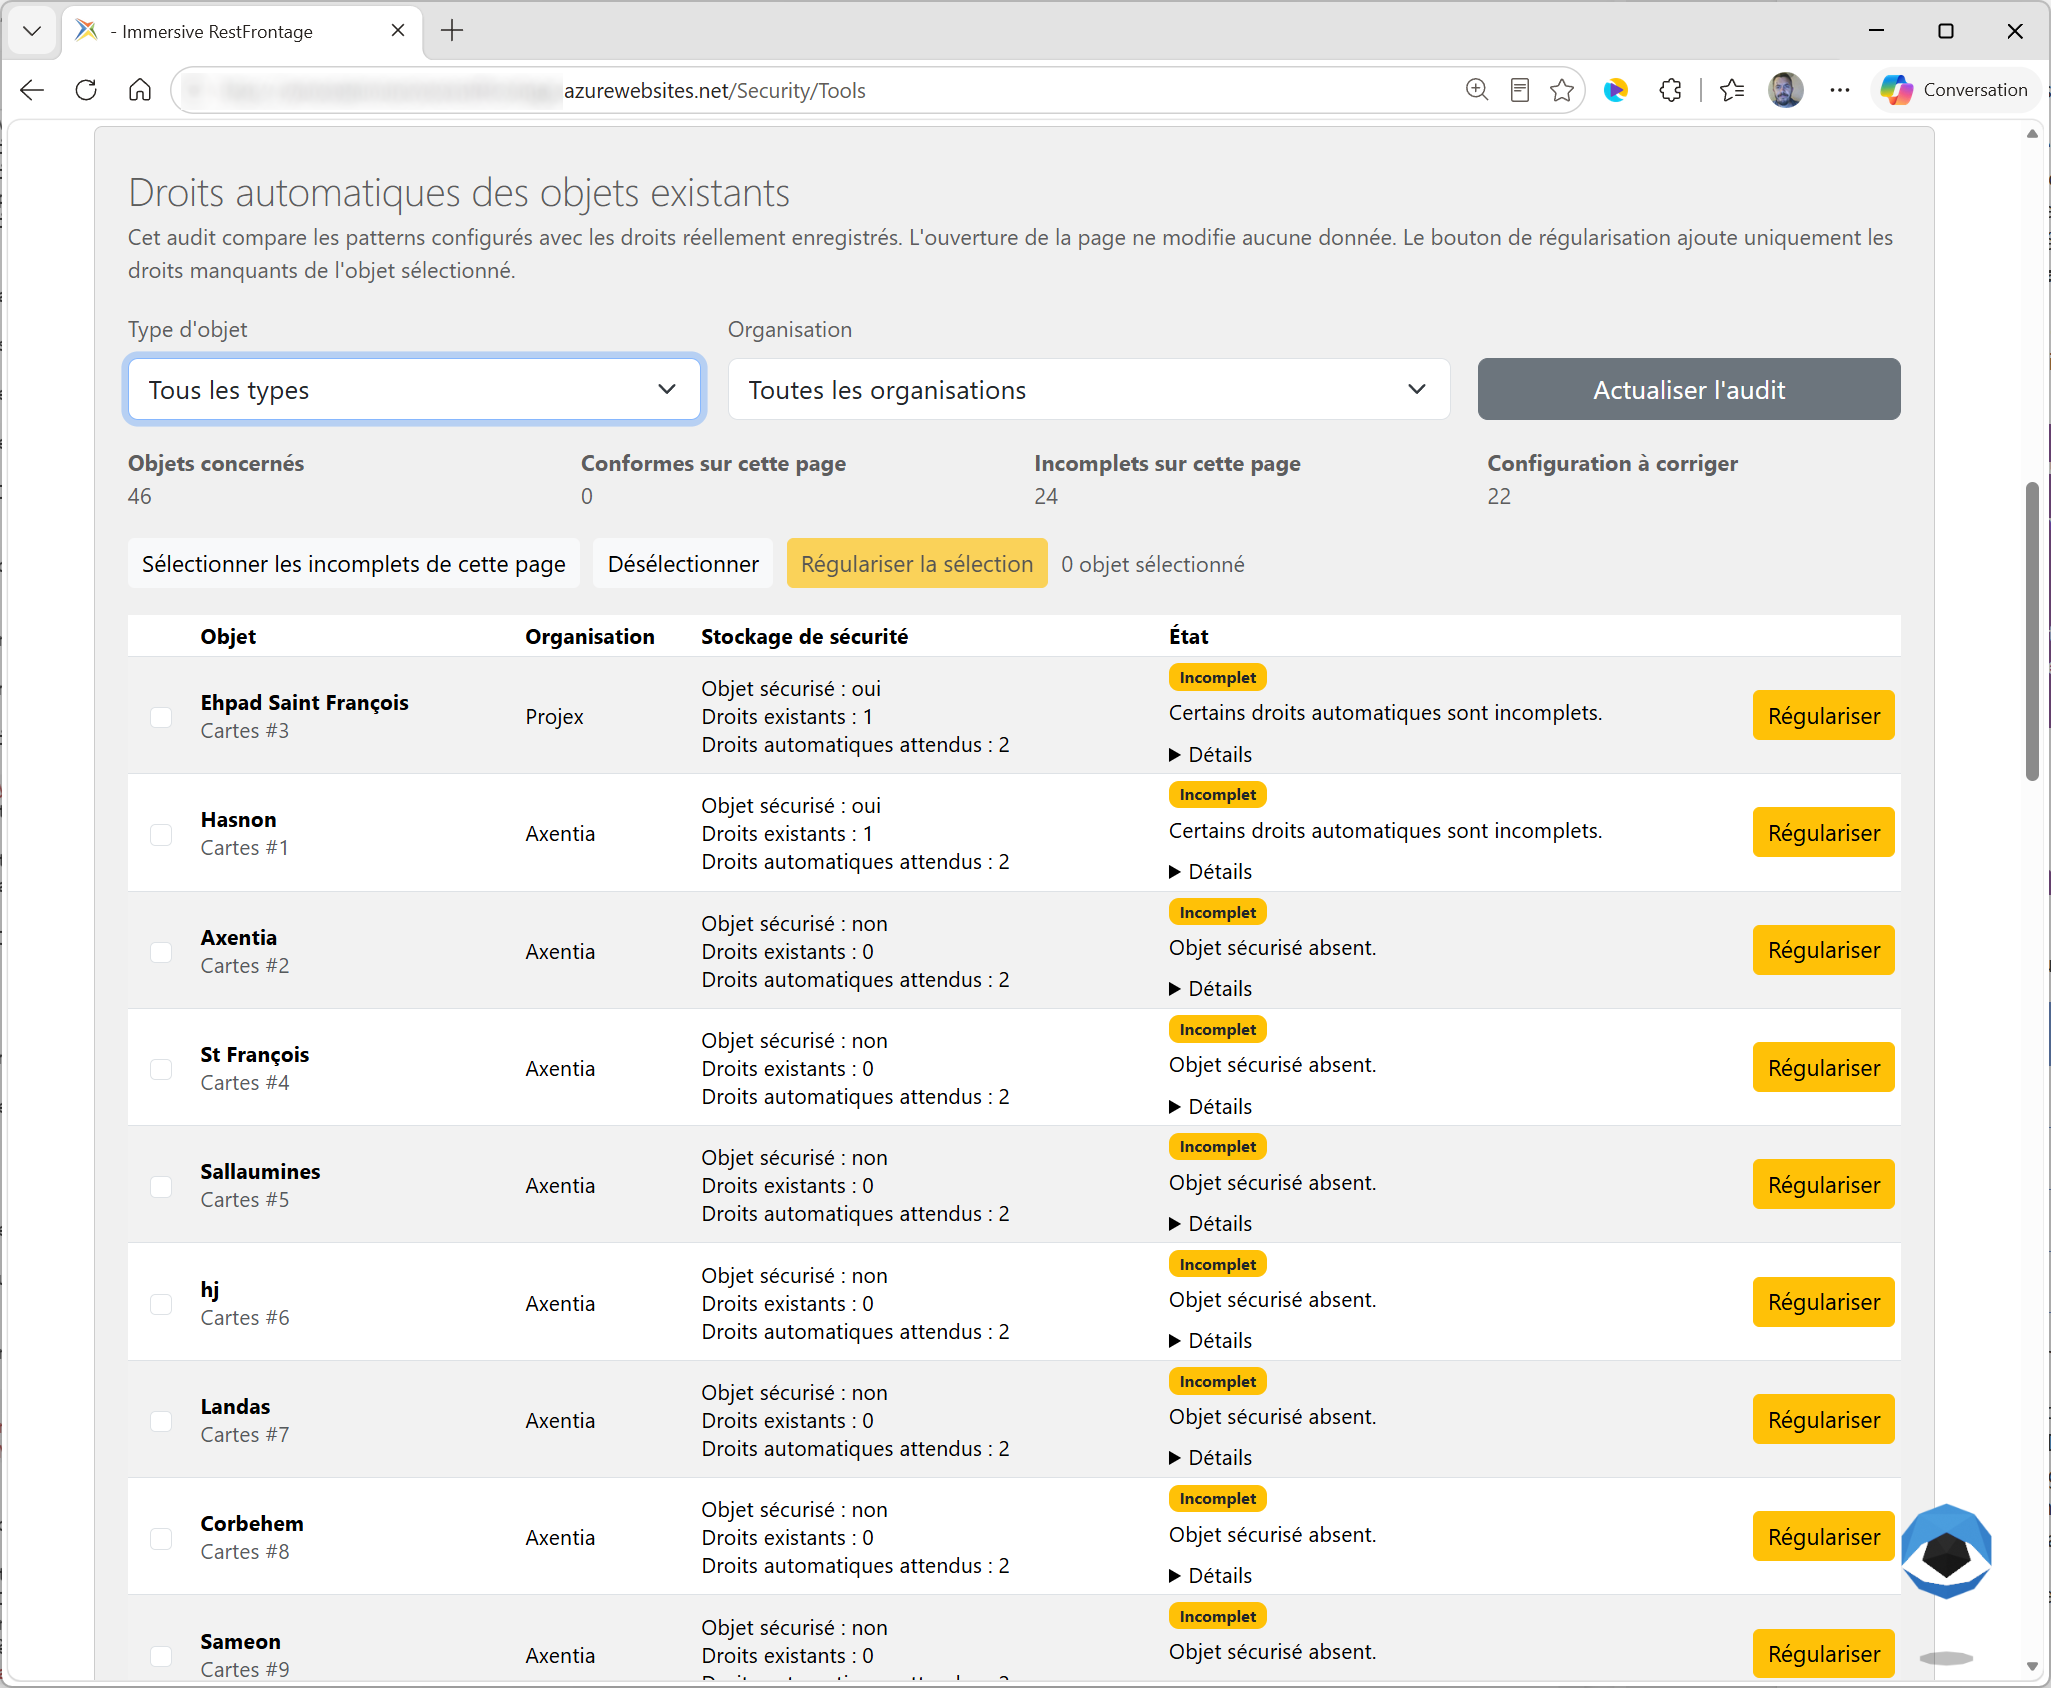
10. Vollständiges Beispiel
Ziel: Nutzern in der Organisation das Recht zu geben, neu erstellte Karten einzusehen.
| Parameter | Beispielwert |
|---|---|
| Typ | Map |
| Genehmigung | See Map |
| Wirkung | Autoriser |
| Begünstigter | RN=Users, OU=Groups, {SubDomainDistinguishedName} |
Bei Anwendung der Regel:
- Der Server löst die Unterdomäne der Kartenorganisation auf.
- sie konstruiert den DistinguishedName der Gruppe
Users; - Er findet diese Gruppe im Bereich der Sicherheit;
- Es schafft oder ergänzt das
Rightder Gruppe auf der Karte; - Er fügt hinzu:
FlagvonSee MapàAuthorizedFlags.
Wenn der Begünstigte nicht existiert, kann kein Anspruch erstellt werden und die Prüfung meldet ein Konfigurationsproblem.
11. Regeln, die man sich merken sollte
- Eine aktive Regel erzeugt Rechte; sie ist selbst kein Recht.
- Erlauben verwendet die
Flagder Erlaubnis. - Weigern Sie Verwendet seine
DeniedFlag, oder seineFlagWenn das nicht klappt. - Der Tester verwendet die aktuelle Organisation, ohne die Konfiguration zu ändern.
- Ein Begünstigter muss sich auf ein bestehendes Sicherungsobjekt festlegen, um ein Recht zu begründen.
- Eine neue Regel gilt nicht rückwirkend für alle bestehenden Objekte.
- Die Prüfung und Regularisierung werden genutzt, um mit der bestehenden Situation umzugehen.
- Das Deaktivieren oder Löschen einer Regel entfernt nicht automatisch die bereits erstellten Rechte.